【2026年最新】ランサムウェア対策とは?中小企業が社内インフラを守り抜く5ステップ【情シス必見】
目次[非表示]
「社内の基幹データが突然開けなくなった」
「画面一面に身代金を要求する警告文が表示された」——
2026年現在、企業の事業継続(BCP)を根底から揺るがすランサムウェアの被害は、大企業だけでなく中小企業を直撃する深刻なリスクとなっています。
特にリソースが限られた中小企業の情報システム担当者(情シス)にとって、巧妙化する攻撃への対策は急務です。しかし、「用語は知っているが、二重脅迫や暗号化なしの最新手口、支払いに伴う法的リスク(外為法・犯収法など)まで整理しきれていない」「どこから手を付けるべきか経営層に説明できない」と悩む担当者も少なくありません。
本記事では、ランサムウェアの基礎知識から2026年の最新トレンド、「身代金を絶対に支払ってはいけない理由」を公的データを交えて解説します。その上で、明日から実務に着手できる「社内インフラ防衛の5ステップ」を具体化しました。
自社のセキュリティ強度を客観的に見極め、経営層へ自信を持って予算上申し、強固なインフラを築くロードマップとしてぜひご活用ください。
1. ランサムウェアとは?情シス担当者が知るべき「身代金要求型」の正体
ランサムウェア(Ransomware)とは、「Ransom(身代金)」と「Software(ソフトウェア)」を組み合わせた造語であり、悪意あるマルウェアの一種です。
攻撃者は社内ネットワークや端末に不正侵入し、業務データを人質に取ることで、復旧と引き換えに金銭(主に追跡困難な暗号資産)を要求します。
かつては不特定多数にバラまく手法が主流でしたが、現在はターゲット企業を綿密にリサーチして執拗に狙う「標的型攻撃」へシフトしています。単なるシステム障害ではなく、企業の存続を脅かす「高度なサイバー犯罪」として認識することが重要です。
感染時に引き起こされる3つの代表的な被害
- 重要データの強制暗号化:サーバーやPC内の業務ファイル(Office文書、CAD、顧客DB、会計データ等)が暗号化され、閲覧・編集が一切不能になる。
- 画面のロック・機能停止:OS自体の操作が不能になり、身代金の支払いを指示する脅迫画面(ランサムノート)が固定表示される。
- 復号キーの対価要求:暗号化の解除(復号)に必要な鍵の提供条件として、期日指定で多額のビットコイン等の支払いを迫られる。
さらに近年では、攻撃ツール一式をサブスクリプション型で提供する「RaaS(Ransomware as a Service)」がアンダーグラウンドで流通しており、高度な技術を持たないサイバー犯罪者でも容易に攻撃を仕掛けられる環境が整ってしまっています。
2. 【2026年最新トレンド】「暗号化なし」の脅威と高度化する多重脅迫
2026年現在、特に警戒しなければならないのが「データ暗号化を行わないランサムウェア(Lockerless)」と「多重脅迫(Extortion)」の常態化です。
巧妙化する手口の特徴
- 「暗号化なし」でデータを窃取・暴露する手口
従来の「暗号化してシステムを止める」工程をあえて省き、機密データだけをひそかに盗み出して「社外に公開されたくなければ金を払え」と脅す手法です。業務自体は通常通り動いてしまうため、侵入・情報流出の発覚が大幅に遅れるという致命的なリスクを孕んでいます。 - バックアップ信仰の崩壊
「バックアップがあるから身代金を払わずに復旧できる」という対策が、データ暴露型に対しては無力化されます。被害企業は「システム復旧」ではなく、「情報漏洩による巨額の損害賠償」「社会的信用の失墜」「法的責任」という観点から追い詰められます。 - 二重・三重・四重の「多重脅迫」
データの公開予告に加え、Webサイトをダウンさせる「DDoS攻撃」、被害企業の取引先や顧客へ「お宅の取引先から機密データが漏れました」と直接連絡を入れて支払いを迫るなど、手口は極めて陰湿化しています。
3. なぜ中小企業が標的になるのか?「サプライチェーン攻撃」の罠
「うちは売上もそこそこで、狙われるような国家機密もないから大丈夫」——この認識は、攻撃者にとって最も好都合な油断です。
強固なセキュリティ投資を行っている大企業へ直接侵入するのは、攻撃者にとっても手間とコストがかかります。そこで、セキュリティ対策が手薄になりがちな関連子会社や中小サプライヤーを踏み台にし、目的の大手企業へ侵入する「サプライチェーン攻撃」が定石となっています。
攻撃者は、ターゲットとする組織の関連企業や取引先、あるいはターゲットが利用しているソフトウェアやサービス等のサプライチェーンにおける脆弱な部分を攻撃の足掛かりとします。
(出典:警察庁「サイバー空間をめぐる脅威の情勢等について」)
中小企業におけるセキュリティインシデントは、自社が被害者になるだけでなく、「主要取引先への攻撃の踏み台(加害者)」として損害賠償や取引停止の危機に直面することを意味します。
4. 統計から見る中小企業の被害実態:侵入経路の8割はどこか?
経営層へセキュリティ予算を申請する際、何より説得力を持つのが客観的な数値データです。
被害の6割以上が「中小企業」に集中
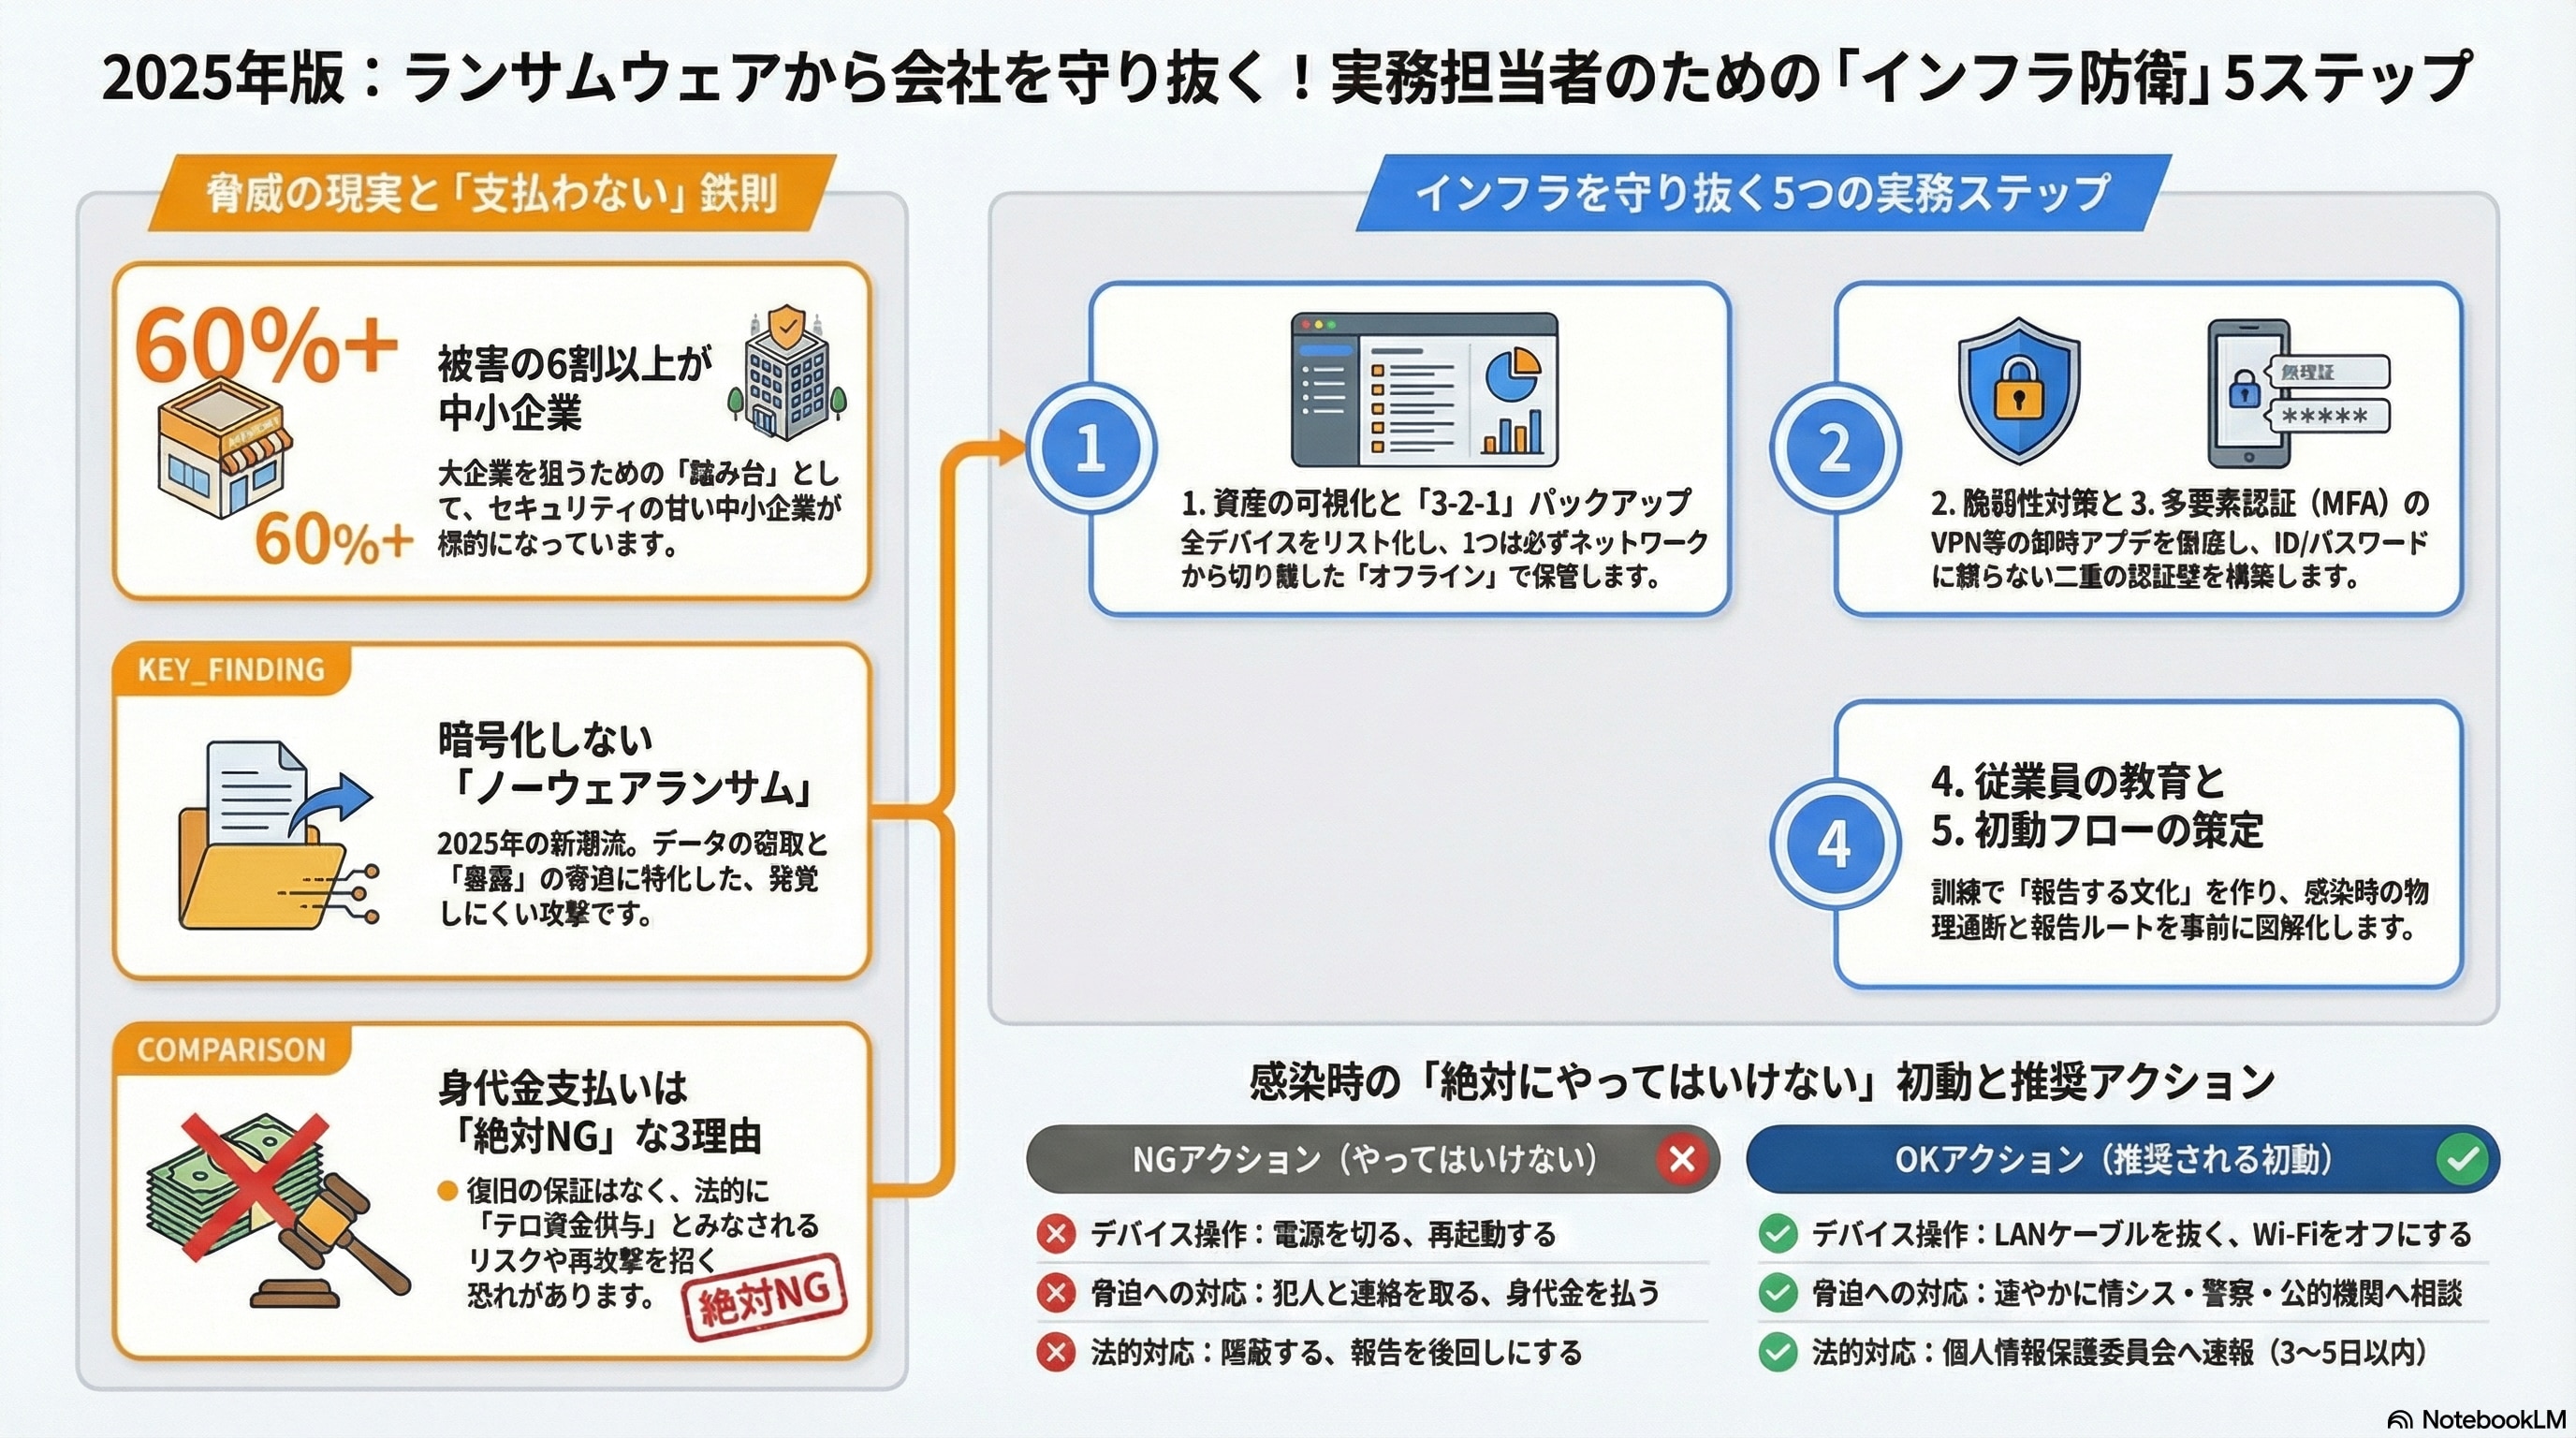
公的機関の発表データを見ても、ランサムウェア被害報告のうち6割以上を中小企業が占めています(大企業は約2割程度)。専任のセキュリティ担当がおらず、対策パッチの適用が遅れがちな中小企業は、攻撃者にとって「低リスク・高リターン」な標的と見なされています。
侵入経路の8割以上は「VPN機器」と「RDP」
被害原因が特定されたケースのうち、全体の8割以上を占めるのが以下の2大侵入経路です。
- VPN機器の脆弱性の放置:テレワーク普及時に急ぎ導入され、ファームウェアの更新が滞っている機器の脆弱性を突かれるケース。
- リモートデスクトップ(RDP)の露出:インターネット上に直接公開されたRDPポートに対し、ID/パスワードの総当たり(ブルートフォース)攻撃や漏洩認証情報でログインされるケース。
かつて主流だった「怪しいメール添付ファイルを開かせる」手口よりも、「ネットワーク境界のインフラ設定不備・脆弱性」を突く攻撃が圧倒的主流となっています。
あらゆる業種が標的(製造・サービス・医療)
IT系企業に限らず、システム停止が事業停止に直結する業種ほど狙われやすい傾向にあります。
- 製造業:生産ラインが停止し、納期の遅延や巨額の違約金が発生。
- サービス・小売業:POSシステムやEC基盤のダウンによる売上蒸発。
- 医療機関:電子カルテの暗号化による診療・手術の中断、救急搬送の受入停止。
5. 身代金を絶対に支払ってはいけない「3つの理由」
万が一感染した際、経営陣から「数千万円で元通りになるなら支払ってしまおうか」という声が上がることがあります。しかし、警察庁やIPA(情報処理推進機構)を含め、国内外の法執行機関は「身代金の支払いは断固拒否すべき」と一致して提言しています。
理由①:データが復旧する保証は一切ない
相手は違法な犯罪者集団です。
- 金額を支払っても復号キーが送られてこない
- 渡された復号ツール自体に欠陥があり、データが完全に破損した
- 一部のみ復旧させ、残りを人質に追加支払いを要求された
このような二次被害が頻発しています。
理由②:外為法・犯収法など「法令違反」に問われるリスク
身代金の支払いは、企業自身が法的処罰の対象になり得ます。
- 外為法(外国為替及び外国貿易法)違反:送金先の攻撃グループが国際的な経済制裁対象(テロ組織・制裁対象国関連)に指定されていた場合、違法な資金供与とみなされる可能性があります。
- 犯罪収益移転防止法・組織的犯罪処罰法:犯罪組織への資金提供と知りながら支払う行為は、コンプライアンス上許容されません。
理由③:反社会的勢力への資金源となり「再攻撃リスト」に載る
身代金の支払いは、次のサイバー犯罪の軍資金を提供する行為です。さらに、一度身代金を支払った企業はダークウェブ上で「脅迫に応じるカモリスト(支払実績あり企業)」としてリスト化され、数カ月後に別の犯罪グループから再度狙われる悪循環に陥ります。
6. 社内インフラを守り抜く「5つの実務ステップ」
場当たり的なセキュリティツールの導入では、最新の攻撃を防ぎ切れません。今すぐ着手すべきインフラ防衛の5ステップを解説します。
【インフラ防衛 5つのロードマップ】
ステップ1:資産の棚卸し & バックアップの「オフライン分離」
ステップ2:侵入経路(VPN・公開サーバー)の脆弱性排除
ステップ3:多要素認証(MFA)とパスワードポリシーの厳格化
ステップ4:従業員の感度を高める「教育・訓練」
ステップ5:有事を想定した「初動対応・報告フロー」の整備
ステップ1:資産の棚卸し & バックアップの「オフライン分離」
まずは守るべき対象を特定し、最後の命綱を確保します。
- 全接続端末の把握:管理されていない「野良PC」「古い検証サーバー」「私設ルーター」を排除します。
- 「3-2-1ルール」の徹底:
- 3つのコピー(原本+バックアップ2つ)
- 2種類の異なるメディア(NAS+クラウドストレージ等)
- 1つはネットワークから完全に遮断された「オフライン保管(エアギャップ)」または書き換え不能な「イミュータブル(不変)ストレージ」に格納する。
※ネットワーク接続型のバックアップは、ランサムウェアによって真っ先に暗号化・消去されるリスクがあります。
ステップ2:侵入経路(VPN・公開サーバー)の脆弱性排除
最大の侵入経路であるネットワーク境界の穴を塞ぎます。
- ファームウェアの即時更新:VPN機器・UTMの脆弱性(CVE)情報を定期確認し、緊急パッチがリリースされた際は即座に適用する運用体制を作ります。
- 不要なポートの閉鎖:外部からRDP(3389番ポート)を直接インターネット公開することは厳禁です。必ずVPNやゼロトラスト型のリモートアクセスゲートウェイを経由させます。
ステップ3:多要素認証(MFA)とパスワードポリシーの厳格化
ID・パスワードが漏洩しても、侵入を防ぐ「第二の壁」を設けます。
- MFA(多要素認証)の必須化:VPNログイン、クラウドサービス(Google Workspace、Microsoft 365等)、サーバー管理者権限には認証アプリやFIDO2セキュリティキーによる多要素認証を必須適用します。
- 初期パスワードの完全撤廃:ネットワーク機器やNAS導入時の初期パスワード放置を排除し、最低12文字以上の複雑な文字列ルールをシステムで強制します。
ステップ4:従業員の感度を高める「教育・訓練」
どれほど強固なファイアウォールも、社内ユーザーのワンクリックで無効化されます。
- 標的型メール訓練の定期実施:怪しいメールの文面やリンク偽装を見分ける疑似訓練を年数回実施します。ミスをした社員を責めるのではなく、「不審に気づいて即時報告した社員を表彰・評価する文化」を醸成することが最重要です。
- 異常察知時の連絡ルート確立:「PCのファンが異様に回る」「不審なテキストファイルが生成された」といった違和感を、情シスへ即座にチャット報告できる一次相談窓口を用意します。
ステップ5:有事を想定した「初動対応・報告フロー」の整備
感染を100%防ぐことは不可能です。「感染した瞬間にどう動くか」を標準化しておきます。
- 現場の初期動作ルール:
- LANケーブルを抜く/Wi-FiをOFFにする(※電源は切らない:揮発性メモリ内のフォレンジック証拠を保持するため)。
- 情シスおよびCSIRTへの即時連絡。
- 個人情報保護委員会への報告体制(法定義務):
個人情報保護法に基づき、漏洩の恐れがあるインシデントでは速報(概ね3〜5日以内)および確報(30日以内・一部事態は60日以内)の報告が法律で義務付けられています。経営陣・法務・外部フォレンジックベンダーと連携したエスカレーション手順をあらかじめ策定してください。
7. まとめ:セキュリティは「コスト」ではなく「事業継続の投資」
ランサムウェア対策は、単なるIT部門のルーチンワークではなく、会社の信用と事業継続性を守るための経営戦略そのものです。
- 暗号化を伴わない「データ窃取型」への警戒
- 侵入経路の大半を占める「VPN・RDP」の封鎖
- オフラインバックアップによる復旧性の確保
- 身代金は法的・セキュリティ的リスクから断固不払い
これらを着実に進めることで、企業の防衛力は格段に高まります。
【無料】自社のインフラに「未知の侵入経路」はありませんか?
「自社のVPN機器が外部から狙われていないか不安がある」
「現状のセキュリティ体制でどこに穴があるのか、客観的に把握したい」
「経営層にセキュリティ予算を提案するための根拠資料が欲しい」
InfiniCore株式会社では、企業のネットワーク脆弱性やインフラ構成のリスクを可視化する「無料セキュリティ簡易診断サービス」を提供しています。
専門アナリストが、外部に露出しているポートや脆弱性の有無を調査し、貴社が優先して取り組むべき対策をまとめた「診断レポート」を進呈します。重大なインシデントが発生する前に、まずは自社の健康診断から始めてみませんか?