定期点検だけでは防げない?ネットワーク設定ミスの見落としを防ぐ2026年の運用対策
目次[非表示]
「定期点検は毎月実施している」
「ファームウェアも最新だ」
「構成図も更新済みだ」
それでも、ネットワークの設定ミスを完全に防げるとは限りません。
クラウドサービス、リモートアクセス、複数拠点、SaaS、モバイル端末――企業のIT環境は、以前よりも広く、複雑になっています。
その結果、点検を実施した直後に設定が変更され、台帳や構成図と実際の環境に差が生じるケースもあります。
本記事では、ネットワーク運用で起こりやすい設定ミスと、定期点検だけに依存しないための実践的な対策を解説します。
この記事でわかること
定期点検だけでは設定ミスを見逃す理由
ネットワークで起こりやすい3つの設定ミス
設定変更を継続的に把握する方法
情シス担当者が取り組むべき5つの対策
外部のネットワーク診断を活用するメリット
1.なぜ定期点検だけでは不十分なのか
定期点検には、機器の状態や設定を確認し、問題を早期発見する役割があります。
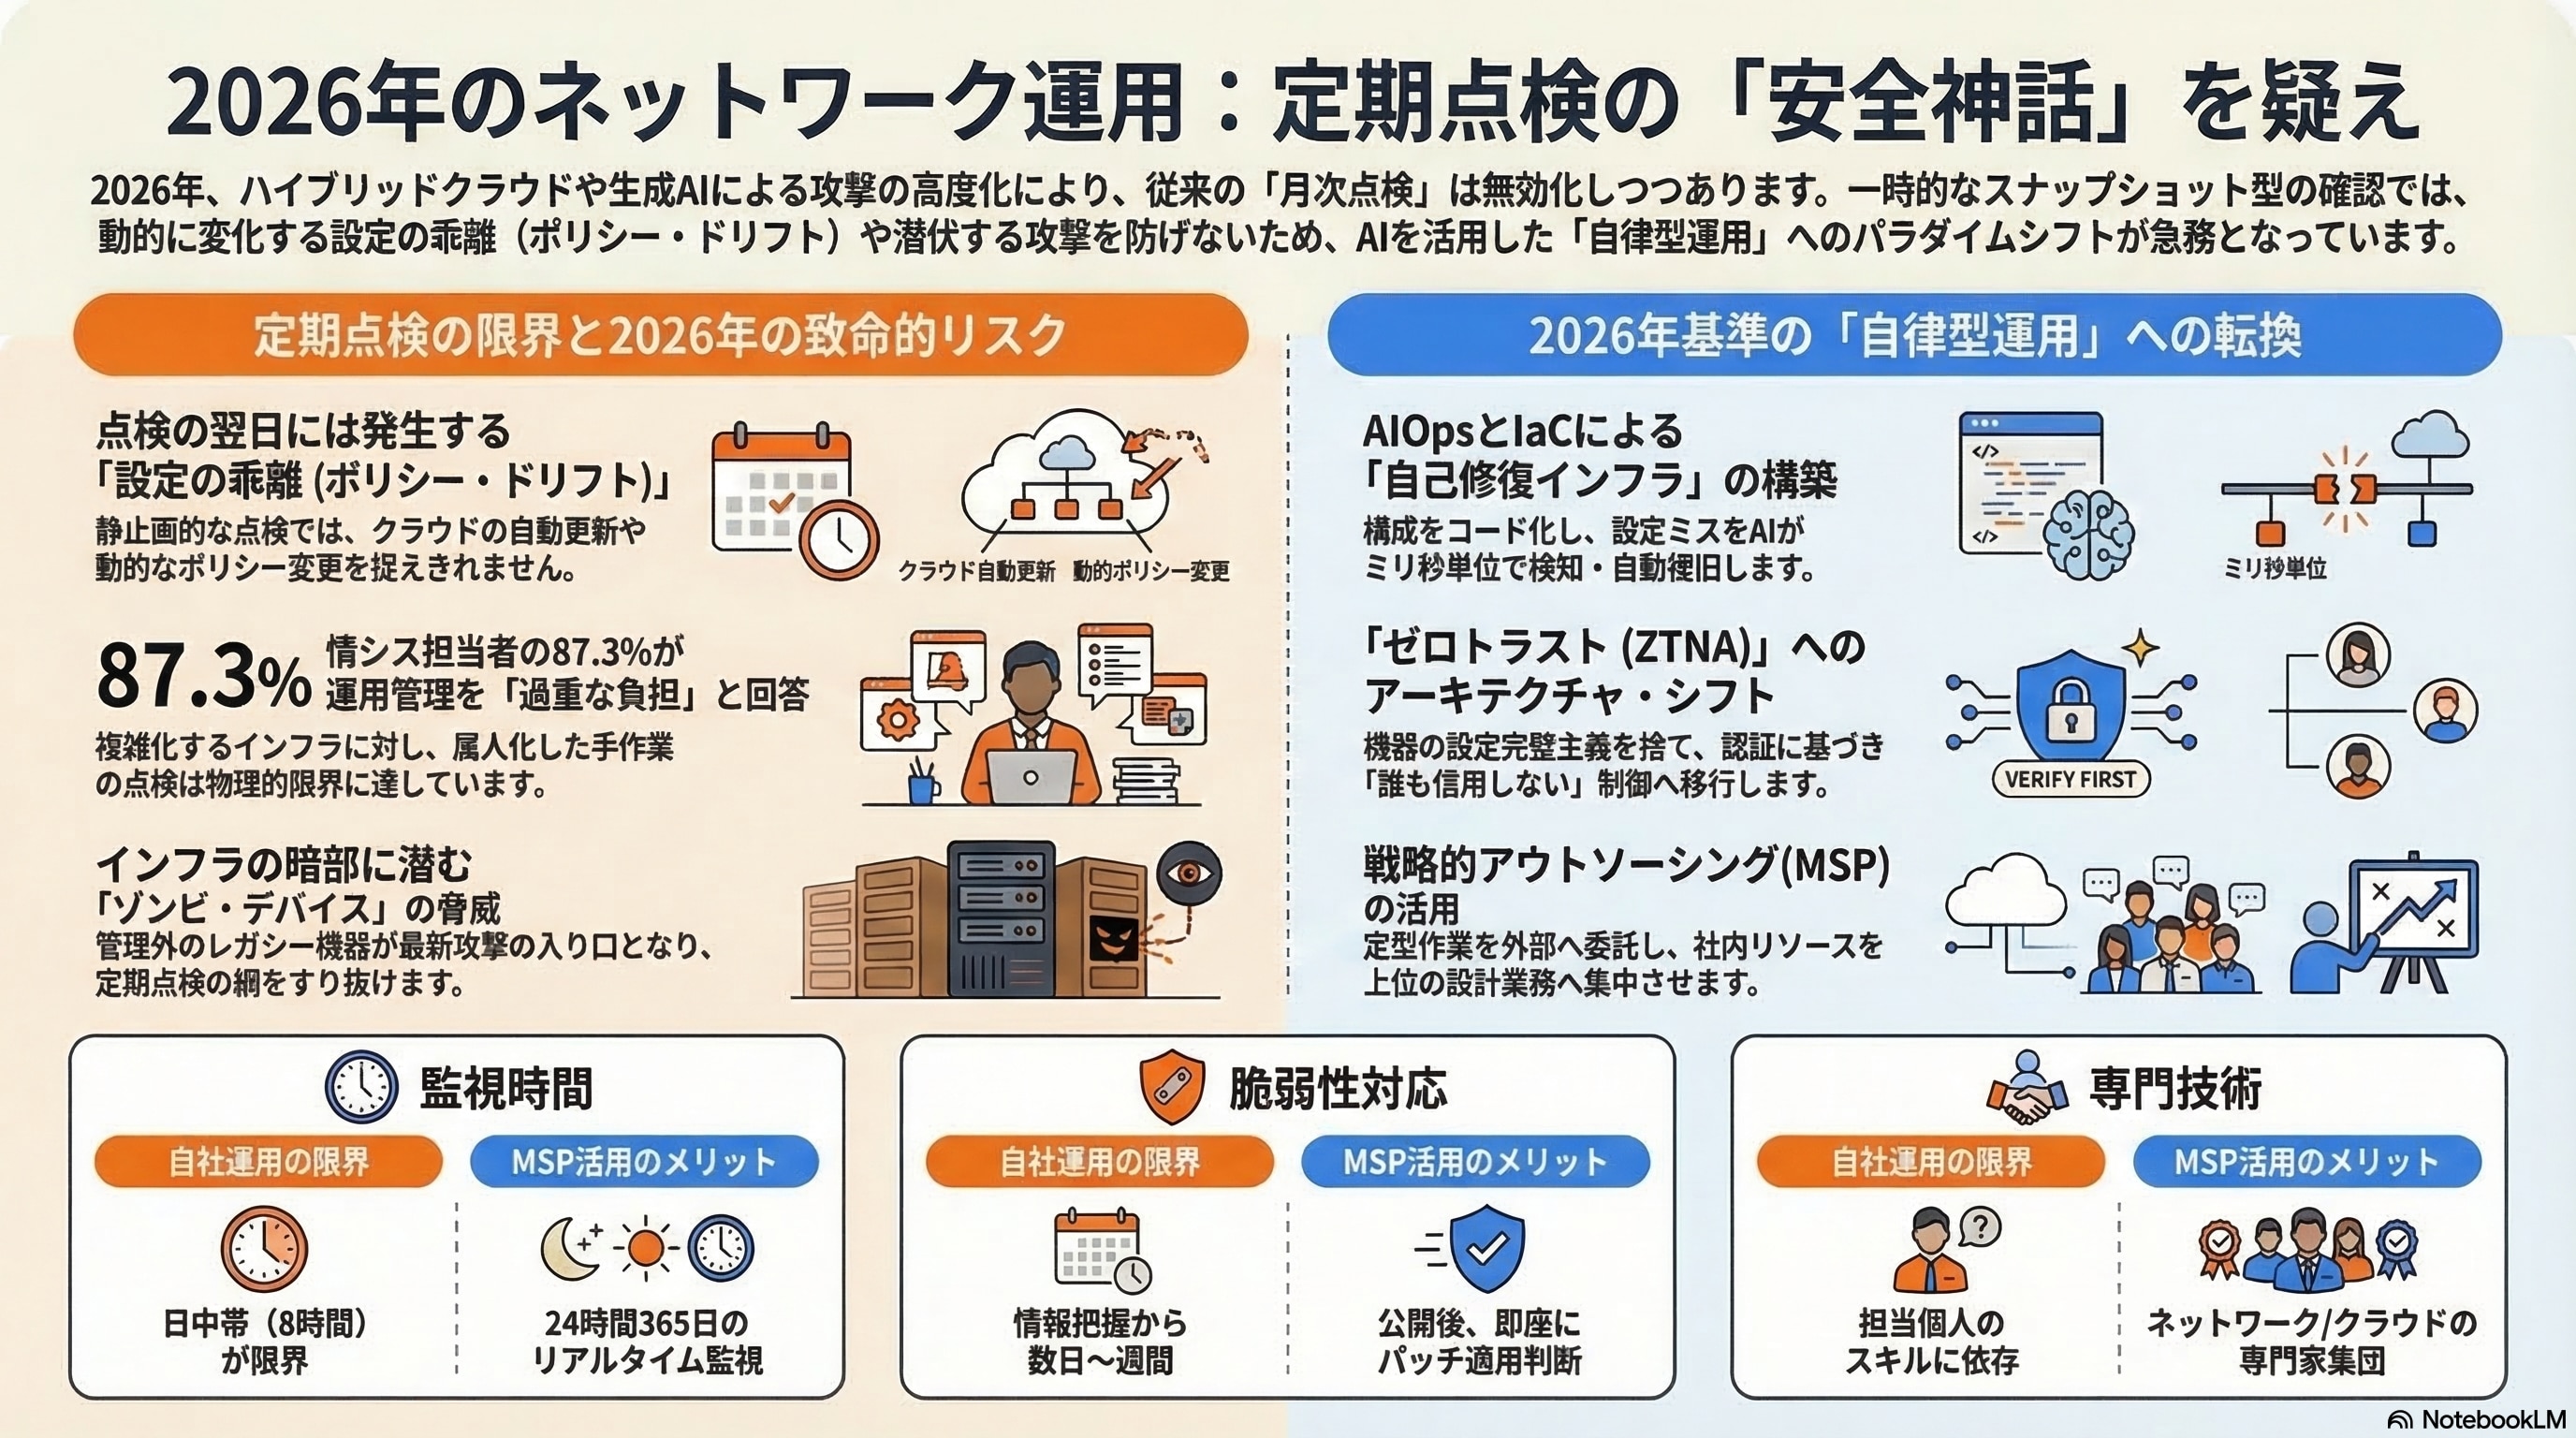
しかし、月次・四半期ごとの点検は、基本的に「その時点の状態」を確認するものです。点検後に設定変更が行われれば、次回点検までの間にリスクが残る可能性があります。
クラウドとリモートワークで環境が変わり続けている
現在のネットワークは、オンプレミスの機器だけで構成されているとは限りません。
AWS、Microsoft Azure、Google Cloudなどのクラウド環境
拠点間を接続するVPNやSD-WAN
テレワーク用のリモートアクセス
SaaSや外部サービスとのAPI連携
私物端末やモバイル端末
このような環境では、設定変更の主体も情シスだけとは限りません。開発部門、クラウド管理者、外部ベンダーなど、複数の関係者が設定を変更することがあります。
そのため、構成図や管理台帳を更新していても、実際の設定と一致しない「設定ドリフト」が発生しやすくなります。
IPAの調査でも、中小企業における情報セキュリティ対策や、取引先を含めたサプライチェーン上の対策には、継続的な改善が必要であることが示されています。
ipa.go.jp
チェックリストを埋めるだけの点検になっていないか
定期点検でありがちな問題が、「項目を確認した」という事実だけが残り、設定の意図や通信経路まで検証できていないケースです。
たとえば、機器のCPU使用率が正常でも、次のような問題が隠れている可能性があります。
特定のVLANでパケットロスが発生している
想定外の経路で通信している
不要なポートが公開されている
クラウド側だけに広すぎる許可設定がある
管理対象外の機器が接続されている
重要なのは、数値が正常かどうかだけでなく、「意図した通信だけが許可されているか」を確認することです。
2.ネットワークで起こりやすい3つの設定ミス
① 一時的に開放した管理用ポートの閉じ忘れ
障害対応やメンテナンスのために、SSHやRDPなどの管理用ポートを一時的に開放することがあります。
しかし、作業終了後に次のようなミスが起きると、不要な公開状態が残ります。
ACLの適用先を間違える
変更した設定を保存していない
元に戻すコマンドを実行し忘れる
別のファイアウォール設定が通信を許可している
変更履歴や作業記録が残っていない
管理用ポートがインターネットに公開されていると、認証情報の悪用や脆弱性攻撃につながるおそれがあります。
対策として、以下を実施しましょう。
管理用ポートは原則として外部公開しない
接続元IPを限定する
多要素認証を利用する
変更前後の設定を自動保存する
作業終了後に外部公開状態を確認する
② オンプレミスとクラウドのポリシー不整合
オンプレミス側で厳格なアクセス制御を行っていても、クラウド側のセキュリティグループやファイアウォールルールに、広すぎる許可設定が残っている場合があります。
典型的な例は、次のような設定です。
0.0.0.0/0からのアクセスを許可している
不要なポートに「ANY許可」が設定されている
開発環境のルールが本番環境に残っている
退職者や古い拠点のIPアドレスが許可されたままになっている
オンプレミスとクラウドでアクセス要件が異なる
オンプレミス、クラウド、拠点ネットワークを個別に確認するだけでは、全体の通信経路を把握できません。
「どこから、どの経路で、どのシステムに接続できるのか」を、環境横断で確認することが重要です。
③ 管理台帳に載っていない機器の放置
ネットワークには、正式な導入手続きを経ていない機器が接続されることがあります。
部署が独自に設置した無線アクセスポイント
一時利用後に撤去されていないルーター
古い拠点のスイッチ
管理者不明の小型ハブ
サポート終了済みのネットワーク機器
これらの機器は、パッチ適用や設定変更の対象から漏れやすく、脆弱性や初期パスワードが残っている可能性があります。
まずは、管理台帳と実際のネットワーク上の機器を照合しましょう。
3.設定ミスは「点検日以外」に発生する
設定ミスは、定期点検のタイミングで発生するとは限りません。
むしろ、次のような日常業務の中で起こります。
新しい拠点を追加した
クラウド環境を新設した
障害対応で一時的に設定を変更した
ベンダーが機器を交換した
開発環境を本番環境へ移行した
リモートアクセスの利用者を追加した
たとえば、作業担当者が管理用ポートを一時的に開放し、復旧後に元へ戻したつもりでも、設定の適用先や保存先を間違えている可能性があります。
この問題は、次回の定期点検まで発見されないことがあります。
だからこそ、点検を「決まった日に行う作業」から、「変更が発生するたびに確認する仕組み」へ変えていく必要があります。
4.定期点検から継続的な運用へ
定期点検をやめる必要はありません。
重要なのは、定期点検をネットワーク運用のすべてにしないことです。
継続的に確認したい項目
最低限、次の項目は継続的な監視・確認の対象にしましょう。
インターネット公開ポート
ファイアウォールやACLの変更
クラウドのセキュリティグループ
管理対象外の機器
サポート終了機器
ファームウェアやOSのバージョン
特権アカウントの追加・削除
通信経路やトラフィックの異常
構成図・台帳と実環境の差分
IaCと自動化による設定管理
ネットワーク設定をコードとして管理するIaCを活用すると、次のような運用が可能になります。
変更履歴を残す
承認済みの設定だけを適用する
設定差分を確認する
意図しない変更を検知する
問題発生時に以前の状態へ戻す
すべてを自動化できなくても、重要な設定から段階的にコード化するだけで、属人化や確認漏れを減らせます。
5.情シスが今日から始める5つの対策
ステップ1:ネットワーク機器を棚卸しする
管理台帳と実際の接続機器を照合し、管理対象外の機器を洗い出します。
確認する項目は次のとおりです。
機器名
IPアドレス
MACアドレス
設置場所
管理責任者
OS・ファームウェア
サポート期限
接続先
利用目的
ステップ2:重要な設定を毎日確認する
すべての項目を毎日確認する必要はありません。
まずは、リスクの高い項目を自動確認しましょう。
SSH・RDPの外部公開
ANY許可ルール
管理者アカウントの変更
サポート終了機器
ファームウェアの未更新
新たに接続された機器
ステップ3:通信を分離する
レガシー機器や更新できない機器は、すぐに廃止できない場合があります。
その場合は、VLANやファイアウォールを使って通信範囲を限定し、必要な通信だけを許可します。
重要なのは、「社内ネットワークに接続されているから安全」と考えないことです。
ステップ4:変更管理のルールを見直す
設定変更では、次の項目を必ず記録します。
変更理由
変更対象
変更前の設定
変更後の設定
実施者
承認者
作業日時
切り戻し方法
作業後の確認結果
緊急対応であっても、事後記録とレビューを行うことで、同じミスの再発を防げます。
ステップ5:第三者によるネットワーク診断を受ける
自社の環境を自社だけで確認すると、「慣れているから問題ない」「以前からこの設定だから大丈夫」といった思い込みが生じます。
第三者診断では、社内では見落としやすい次の点を客観的に確認できます。
不要な公開ポート
過剰なアクセス許可
機器や設定の把握漏れ
クラウドとオンプレミスの不整合
古いプロトコルや暗号方式
管理者アカウントの過剰権限
構成図と実環境の差分
大規模なインシデントが発生する前に、現在のネットワークにどのようなリスクがあるのかを確認しておくことが重要です。
6.情シス担当者からよくある質問
Q1. Pingが通っていれば問題ありませんか?
いいえ。Pingは機器の応答を確認するものであり、設定の適切性や通信内容までは判断できません。
ポート、アクセスルール、通信経路、トラフィックの異常なども確認する必要があります。
Q2. レガシー機器をすぐに更新できない場合は?
まずはネットワークから分離し、必要な通信だけを許可してください。
更新・廃止までの期限と担当者を明確にし、暫定対策を恒久化させないことも重要です。
Q3. 外部の専門会社に任せると、社内に知識が残らないのでは?
委託範囲と報告内容を明確にすれば、社内に知見を蓄積できます。
診断結果だけでなく、リスクの優先順位、改善手順、再発防止策まで共有してもらうことがポイントです。
Q4. 何から診断すればよいかわかりません
まずは、外部公開ポート、管理者アカウント、ファイアウォールルール、管理外機器の4項目から確認するとよいでしょう。
まとめ:定期点検に「継続的な確認」を加える
定期点検は、現在も重要な運用です。
ただし、クラウドやリモートアクセスの利用が広がった現在、点検日だけの確認では設定変更や管理漏れを追い切れない場合があります。
必要なのは、次のような運用への移行です。
ネットワーク全体を可視化する
重要な設定を継続的に確認する
変更履歴と承認プロセスを整備する
レガシー機器を分離する
第三者の視点で定期的に診断する
「自社のネットワーク設定は、本当に意図した状態になっているか」
この問いに自信を持って答えるために、まずは現状を客観的に把握しましょう。
InfiniCoreの無料ネットワーク診断
InfiniCore株式会社では、ネットワークの設定状況や運用上のリスクを確認する、無料のネットワーク診断を提供しています。
次のようなお悩みがある場合は、ぜひご相談ください。
ネットワーク構成が複雑で、全体を把握できていない
管理台帳と実際の機器が一致しているかわからない
不要なポートやアクセス許可が残っていないか不安
クラウドとオンプレミスの設定を確認したい
第三者の視点でセキュリティ状況を確認したい
大きな障害や情報漏えいが発生する前に、現在のネットワークに潜むリスクを確認してみませんか。
【参考資料】
IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
ipa.go.jp
IPA「2024年度中小企業等実態調査結果」
ipa.go.jp
Gartner「Top Strategic Technology Trends for 2026」
gartner.com