ログがあれば十分?デジタルフォレンジックが必要な理由と「証拠不十分」のリスク
目次[非表示]
「ログをすべて取得し、バックアップも毎日実施している。だから、インシデントが起きても大丈夫」
そう考えている企業は少なくありません。しかし、ログやバックアップだけでは、サイバー攻撃の全容を解明できない場合があります。
攻撃者の侵入経路、潜伏期間、実際に持ち出された情報、証拠の改ざん有無――。これらを明らかにするには、ログの確認に加えて、デジタルフォレンジックによる専門的な調査が必要です。
本記事では、ログだけでは不十分な理由、デジタルフォレンジックの必要性、企業が平時から準備すべき対策を解説します。
デジタルフォレンジックとは
デジタルフォレンジックとは、コンピューターやサーバー、スマートフォンなどに残された電磁的記録を保全・調査・分析し、インシデントの事実関係を明らかにする技術です。
IPAは、デジタルフォレンジックを、電磁的記録の証拠保全や調査、分析、改ざん・毀損に関する情報収集を行う科学的な調査手法・技術と説明しています。 ipa.go.jp
ログが主に「システム上で何が記録されたか」を示すのに対し、デジタルフォレンジックでは、複数のデータを組み合わせて次のような事実を検証します。
- 攻撃者はどこから侵入したのか
- いつ侵入し、どの程度潜伏していたのか
- どの端末やアカウントが利用されたのか
- どの情報にアクセスされたのか
- 情報が外部へ持ち出された可能性はあるか
- 証拠が改ざん・削除されていないか
なぜログだけでは不十分なのか
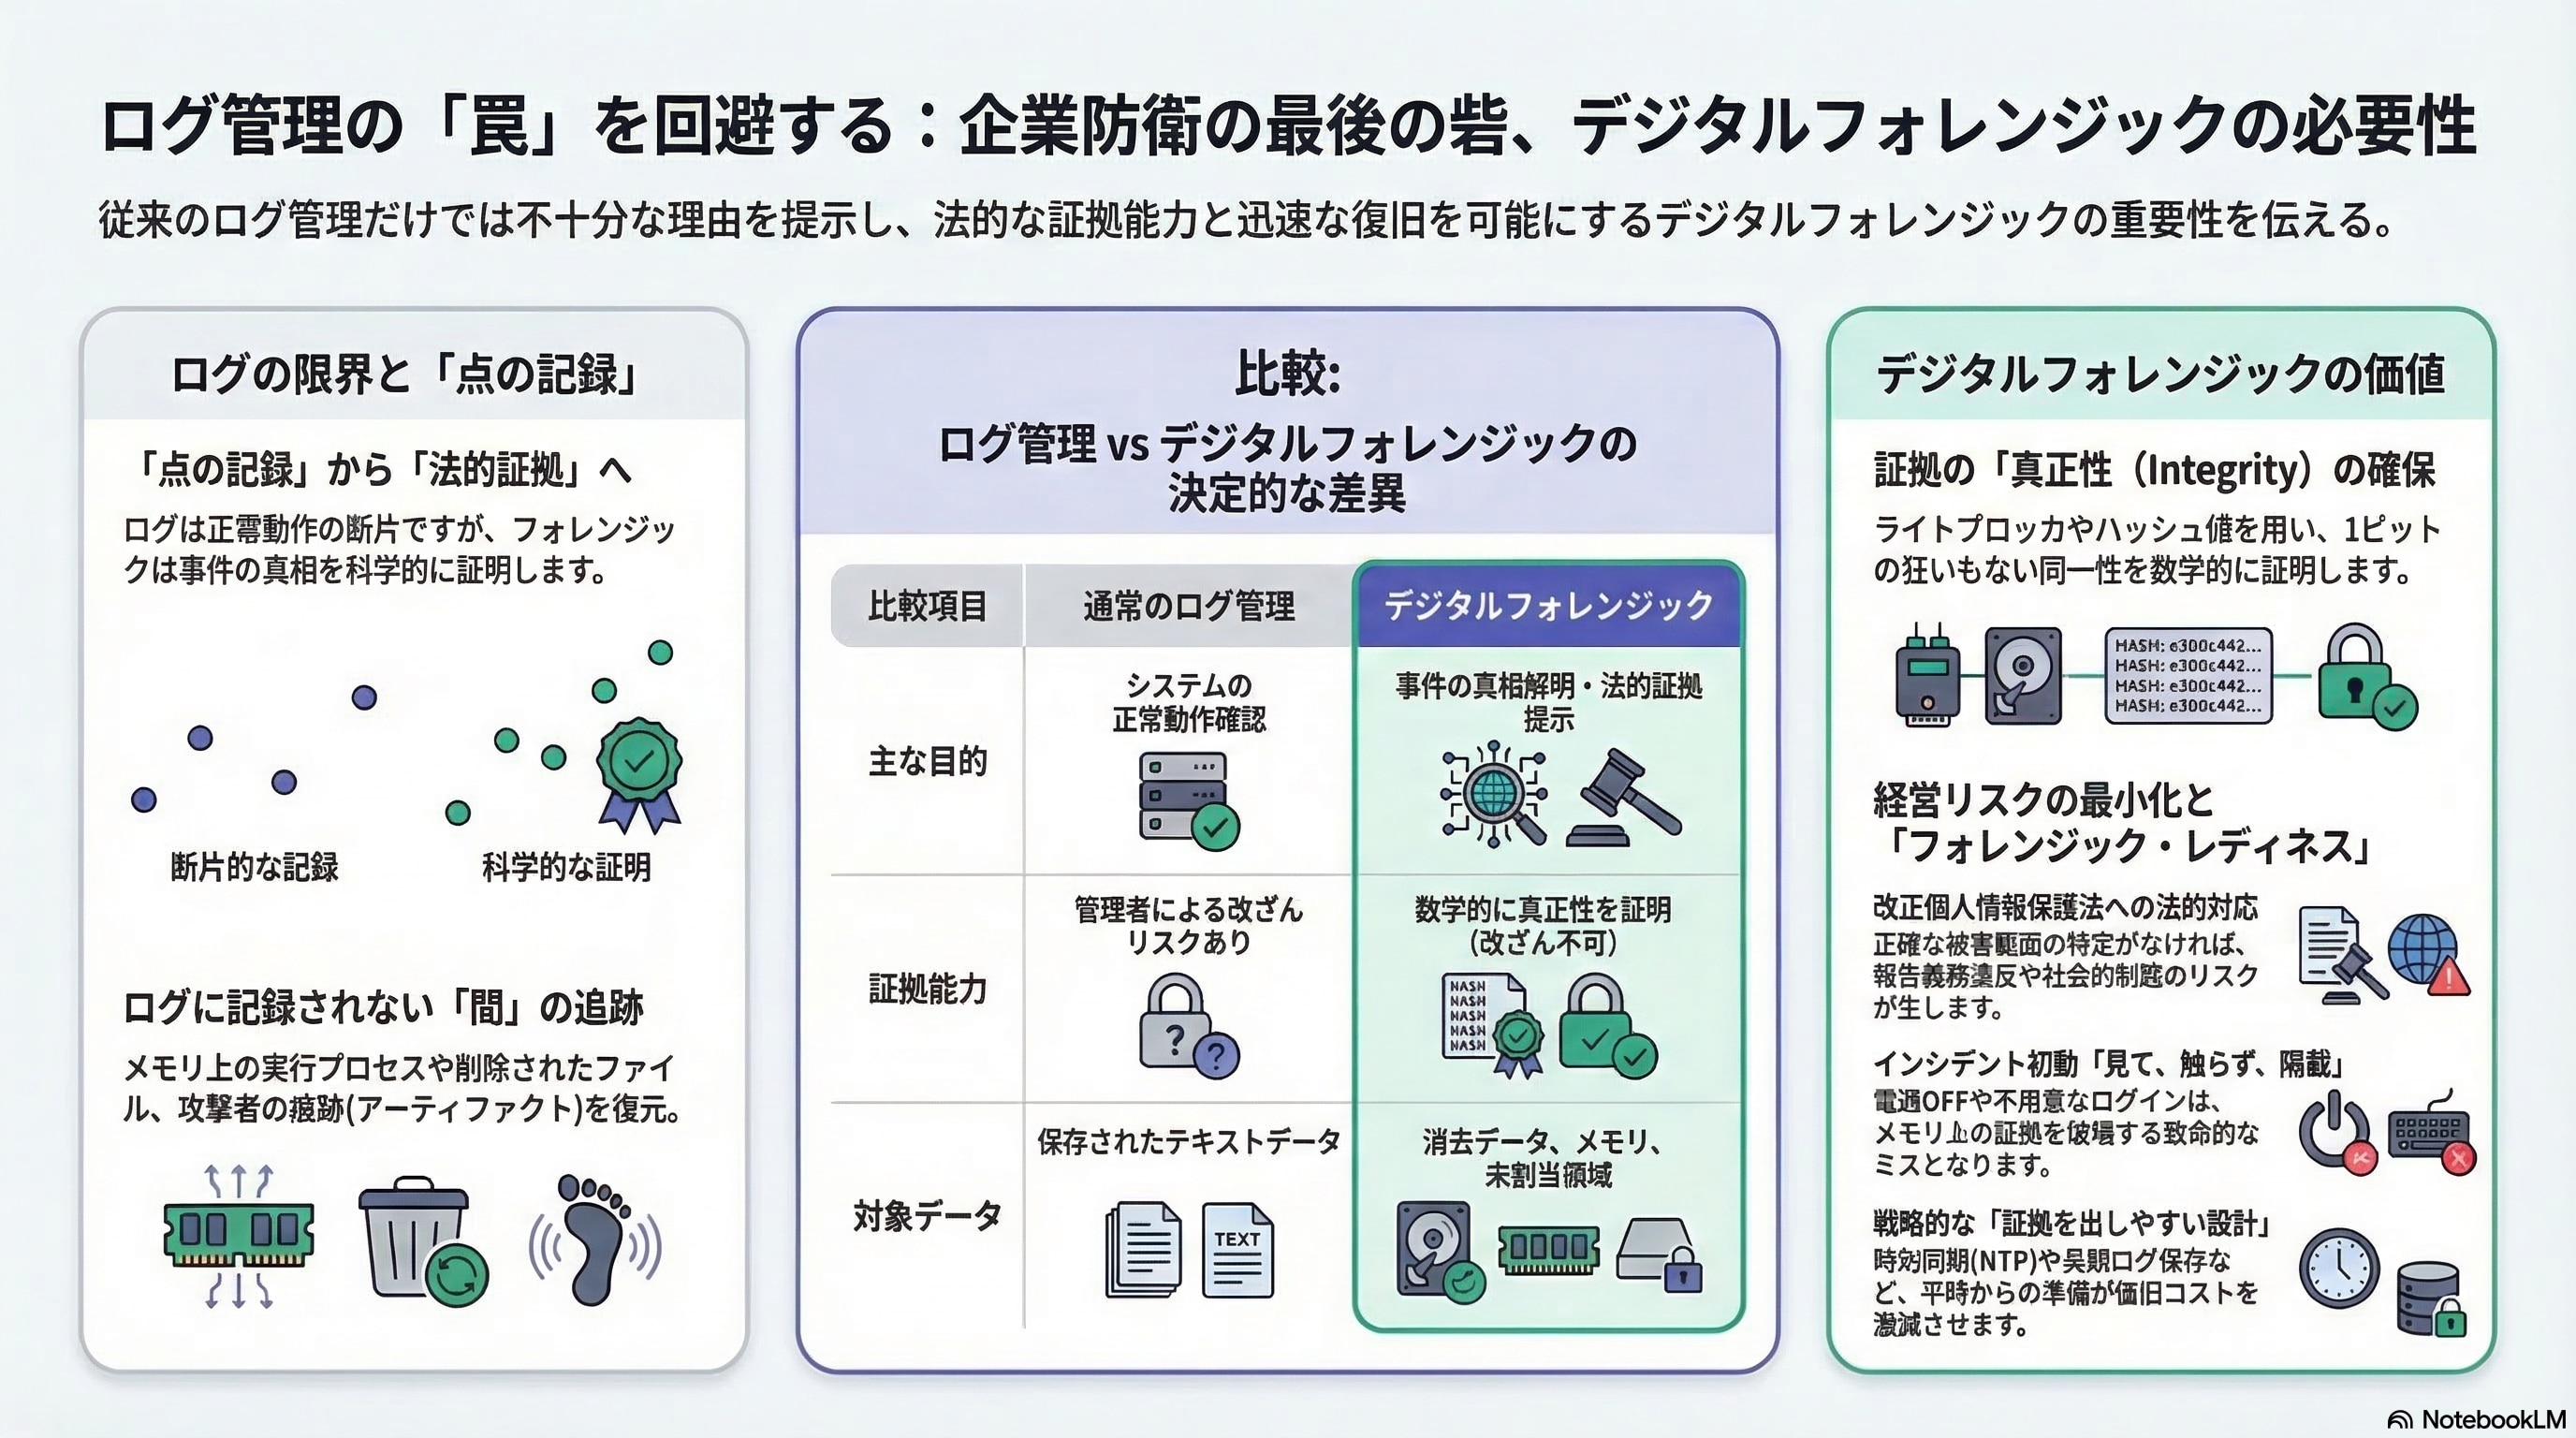
ログは断片的な記録に過ぎない
アクセスログやイベントログは、調査に欠かせない重要な情報です。一方で、ログ単体では、記録されていない操作や、複数のシステムにまたがる攻撃の流れまでは把握できません。
また、次のような問題もあります。
ログの保存期間が短い
設定不足で必要な項目が記録されていない
システムごとに時刻がずれている
攻撃者に削除・改ざんされている
クラウドや委託先のログを取得できない
そのため、ログは「調査の出発点」ではあっても、必ずしも「十分な証拠」になるとは限りません。
証拠の真正性が求められる
法的紛争や第三者調査でデータを利用する場合、そのデータが改ざんされていないことを説明できなければなりません。
デジタルフォレンジックでは、原本を保全したうえで複製を作成し、ハッシュ値や取得日時、担当者などを記録します。誰が、いつ、どのように証拠を扱ったのかを管理することで、調査結果の信頼性を高めます。
単にログファイルをコピーしただけでは、取得後に変更されていないことや、必要なデータが欠落していないことを説明しにくい場合があります。
ログに残らない情報がある
攻撃者は、痕跡を残さないように活動します。例えば、次のような情報は通常のログ管理だけでは把握が難しいことがあります。
・メモリ上の情報
メモリ上で動作するプロセス、暗号化キー、ネットワーク接続などを分析します。
・削除されたファイルや操作履歴
削除済みファイル、ブラウザ履歴、レジストリ、アプリケーションの痕跡などを調査します。
・ファイルシステム上の断片
ファイルの残存データやメタデータを分析し、攻撃者の操作を再構成します。
こうした情報を組み合わせることで、ログだけでは見えなかった攻撃の経緯を明らかにできる可能性があります。
「証拠不十分」が企業にもたらすリスク
個人情報保護法への対応が難しくなる
個人データの漏えい等が発生し、個人の権利利益を害するおそれが大きい場合、個人情報保護委員会への報告や本人通知が必要になります。個人情報保護委員会は、速報を原則として発覚後3~5日以内に行うよう案内しています。 ppc.go.jp
しかし、被害範囲や漏えい項目を特定できなければ、報告や通知の内容を正確に作成できません。
「何人分の情報が対象か分からない」「どのデータが持ち出されたか確認できない」という状態は、法令対応だけでなく、顧客や取引先への説明にも影響します。
取引先や保険会社への説明責任を果たせない
インシデント発生時には、取引先、弁護士、保険会社、監督機関などから、客観的な調査結果を求められることがあります。
セキュリティ製品を導入している事実だけでは、被害が発生していないことや、情報が流出していないことの証明にはなりません。
経済産業省の「情報セキュリティサービス基準」では、一定の技術要件・品質管理要件を満たすサービスを明らかにし、利用者が安心してサービスを選べる環境づくりを目的としています。 meti.go.jp
調査を依頼する際は、実績だけでなく、証拠保全の手順や品質管理体制も確認しましょう。
復旧範囲を判断できず、コストが膨らむ
攻撃者の侵入範囲や潜伏期間が分からないまま復旧すると、侵害された環境を再び稼働させるおそれがあります。
一方で、安全性を確認できないという理由から、全システムを停止・再構築する判断に至れば、業務停止期間や復旧コストが大きくなります。
フォレンジック調査によって侵入経路や影響範囲を整理できれば、必要な範囲に絞った復旧計画を立てやすくなります。
企業が知っておきたい3つの必要性
1.アンチフォレンジックに対抗するため
攻撃者は、調査を妨害するために次のような手法を使うことがあります。
ファイルを残さずメモリ上で実行する
イベントログを削除する
ファイルの日時情報を書き換える
正規アカウントや管理ツールを悪用する
こうした活動を見抜くには、ログだけでなく、メモリ、ファイルシステム、認証情報、ネットワーク通信などを横断して分析する必要があります。
2.内部不正を調査するため
デジタルフォレンジックは、外部からのサイバー攻撃だけに使われるものではありません。
例えば、従業員による機密情報の持ち出しが疑われる場合、USB接続の記録だけでは、業務上の利用か不正なコピーかを判断できないことがあります。
アクセス履歴、検索履歴、ファイル操作、メール、クラウドサービスの利用状況などを組み合わせることで、事実関係をより正確に検証できます。
3.サイバー保険や第三者調査に備えるため
保険契約や事故対応の条件によっては、指定業者への連絡や専門的な調査が求められる場合があります。
インシデント発生後に不用意な再起動、初期化、ログイン、ファイル削除を行うと、重要な証拠を失う可能性があります。保険契約の内容と緊急時の連絡手順は、平時に確認しておきましょう。
インシデント発生時に避けたい行動
無計画な電源オフ
電源を切ると、メモリ上にしか存在しないプロセスや接続情報が失われる可能性があります。安全確保を優先しつつ、専門家や契約先へ連絡して対応方針を確認してください。
状況を確認するための不用意な操作
管理者アカウントでログインしたり、ファイルを開いたり、ログを削除したりすると、証拠やタイムスタンプが変化することがあります。
初期化やバックアップからの早急な復元
復元を急ぐあまり、侵害状況の確認前に端末を初期化すると、調査に必要な情報を失うおそれがあります。
初動では、次の順序を基本にします。
- 人や業務への安全影響を確認する
- 影響端末を不用意に操作しない
- 必要に応じてネットワークから隔離する
- 発見日時・端末名・実施した操作を記録する
- 専門家や緊急連絡先へ相談する
※具体的な隔離方法は、環境や攻撃状況によって異なります。
平時に進めるフォレンジック・レディネス
フォレンジック・レディネスとは、インシデント発生後に慌てて証拠を集めるのではなく、平時から調査しやすい環境を整えておく考え方です。
時刻を同期する
サーバー、ネットワーク機器、クラウドサービス、端末の時刻がずれていると、攻撃の時系列を正しく整理できません。NTPなどを利用し、時刻同期の状態を定期的に確認しましょう。
ログの保存設計を見直す
ログは取得するだけでなく、次の点を確認します。
- どのログを取得するか
- どの期間保存するか
- 誰が閲覧・削除できるか
- 改ざんを防止できるか
- 障害時に復旧できるか
必要な保存期間は、業種、法令、契約、リスクによって異なります。自社の要件に応じて設計してください。
対応手順と連絡先を準備する
インシデント発生時に、担当者が一から判断するのは困難です。以下を事前に文書化しておきましょう。
- 初動対応の手順
- 連絡先とエスカレーション基準
- 証拠保全のルール
- 取引先・顧客への報告体制
- 弁護士、保険会社、調査会社との連携方法
まとめ:ログは重要だが、ログだけでは不十分
ログは、インシデントの検知や初期調査に欠かせない情報です。しかし、ログだけで侵入経路、被害範囲、情報流出の有無、証拠の真正性まで説明できるとは限りません。
デジタルフォレンジックを活用することで、次の実現を目指せます。
- 攻撃の全体像を把握する
- 被害範囲を特定する
- 第三者への説明責任を果たす
- 復旧範囲と優先順位を判断する
- 法的対応に耐えうる証拠を保全する
「ログがあるから大丈夫」ではなく、「ログを含め、必要な証拠を適切に保全・分析できる体制があるか」を確認することが重要です。
InfiniCore株式会社のセキュリティ診断で、現状の備えを確認しませんか?
インシデント発生後に証拠を集めるのではなく、平時から自社の弱点と対応課題を把握しておくことが、被害の最小化につながります。
InfiniCore株式会社では、企業の環境や課題に応じたセキュリティ診断を支援しています。
- ログ取得・保存体制に不安がある
- インシデント対応手順を整備できていない
- 取引先や監査に説明できる体制を作りたい
- フォレンジック対応の準備状況を確認したい
まずは自社のセキュリティ対策に不足がないか、診断で確認してみてください。