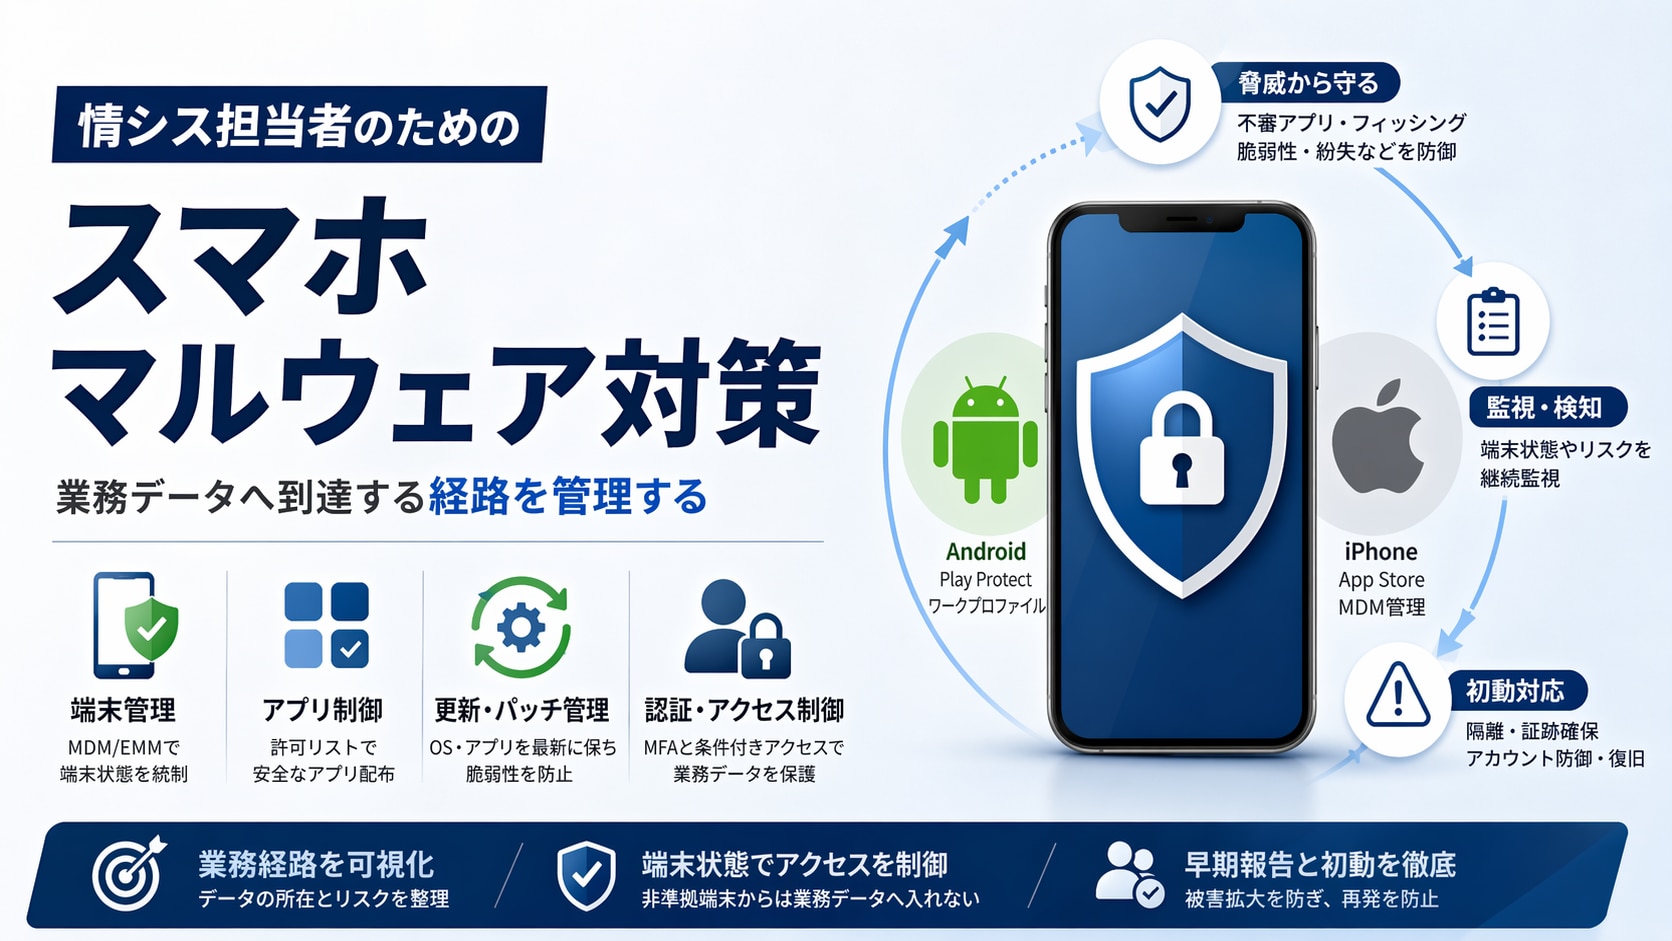
情シス担当者のためのスマホマルウェア対策
目次[非表示]
スマホのマルウェア対策は、ウイルス対策アプリを入れるだけで終わりません。
端末管理・アプリ配布・OS更新・認証・ログ監視・初動対応を組み合わせることで、初めて実効性のある対策になります。
情報システム担当者が最初にやるべきことは、「業務データがどこにあるか」を整理することです。
会社支給端末・BYOD・業務アプリ・認証アプリ・社内ネットワーク接続のどれにデータが触れているかを明確にすれば、対策の優先順位が自然と見えてきます。
NISTは企業のモバイル端末について、ライフサイクル全体での管理・更新・監視・脅威モデリングを重視しています。
スマホは「小さなPC」ではなく、常時接続・センサー・アプリストア・個人利用が混在する業務端末として扱う必要があります。
AndroidとiPhoneでは標準の保護機構や管理方法が大きく異なります。
OSごとの違いを理解した上で、MDM/EMM・アプリ許可リスト・デバイスコンプライアンス・条件付きアクセスを設計することが重要です。
本記事では、情報システム担当者が業務利用スマホのマルウェア対策を設計・見直しするための実務整理を行います。
対象は、会社支給スマホ・BYOD端末・Android Enterprise・iPhone/iPadのMDM管理・業務アプリ・メール・SaaS・認証アプリを含む一般的な企業利用です(特定製品の比較ではありません)。
スマホのマルウェア対策は「端末」ではなく「業務経路」を守る
情シス担当者が最初に整理すべきなのは、「スマホにマルウェアが入るか」だけではありません。
業務メール・チャット・SaaS・VPN・認証アプリ・端末内ファイル・連絡先・カメラ・マイク・位置情報が、どのように業務情報へつながるかを洗い出すことが出発点です。
NIST SP 800-124 Rev. 2は、モバイル端末を企業ネットワークやシステムで機密データを処理する存在として位置づけ、端末ライフサイクル全体で管理する考え方を示しています。
「モバイル端末は当初、個人向けの通信機器だったが、今では企業にとって欠かせない存在となっている。」
出典:NIST SP 800-124 Rev. 2
この一文が示すポイントは、スマホを「便利な私物の延長」として扱うほど、業務データの所在と責任境界が曖昧になることです。
対策は端末単体の検査ではなく、業務データに到達する経路を洗い出し、端末状態に応じてアクセスを制御する設計にシフトする必要があります。
情シスが見るべきリスク整理表
スマホマルウェアの入口はアプリだけではありません。
以下の表で、自社で特に注意すべきリスクを確認してください。
リスク領域 | 典型的な入口 | 業務影響 | 情シスの主な対策 |
|---|---|---|---|
不審アプリ | 非公式ストア、野良APK、偽アプリ | 認証情報窃取、情報持ち出し | アプリ配布制御、許可リスト、サイドロード制限 |
OS・アプリ脆弱性 | 未更新OS、古い業務アプリ | 権限昇格、端末乗っ取り | 最低OSバージョン・パッチレベル条件付きアクセス |
フィッシング・SMS | メール、SMS、QRコード | アカウント奪取、MFA突破 | MFA強化、危険リンク警告、教育 |
紛失・盗難 | 外出先、退職者端末 | 端末内データ閲覧 | 画面ロック、暗号化、リモートワイプ |
BYOD混在 | 個人アプリ、家族利用 | 管理不能な保存先 | ワークプロファイル、業務データ分離 |
管理基盤侵害 | MDM/EMM管理者アカウント | 多数端末への不正設定 | 管理者MFA、権限分離、監査ログ |
(出典:NIST Mobile Threat Catalogue、IPA 情報セキュリティ10大脅威)
まず決めるべき管理方針
最初に決めるべきことは「会社支給端末とBYODを同じポリシーで扱うか、分けるか」です。
- 会社支給端末 → MDM登録・アプリ配布・画面ロック・OS更新・リモートワイプまで強く制御可能
- BYOD → 個人データと業務データの分離、利用者同意、監視範囲の説明が必須
実務では以下の4分類で方針を整理すると迷いにくくなります。
- 端末所有形態(会社支給/COPE/BYOD)
- 業務データの保存先
- 接続条件(OSバージョン・パッチレベル・画面ロック・root/脱獄検知)
- 利用者体験(どこまで制限し、どこを自己責任とするか)
Android端末で押さえる対策(優先度順)
- Managed Google Playで業務アプリを配布
- サイドロード原則禁止+例外申請ルート整備
- 最低OSバージョン・セキュリティパッチレベルを条件付きアクセスに反映
- ワークプロファイルで個人領域と業務領域を分離
- 危険な権限(アクセシビリティ・SMS・通知読み取り)の監査
iPhoneで押さえる対策
- Apple Business Manager+MDM連携で監視対象端末を配布
- パスコード・Face ID/Touch ID・OS更新・リモートワイプを標準化
- 管理対象アプリで業務データのコピー先を制御
- 個人端末はUser Enrollmentを検討
MDM/EMMは導入より「運用設計」が重要
MDM/EMMを導入しても、以下の運用項目を文書化していなければ効果は限定的です。
- 登録・配布・更新・監視・例外・退職・紛失時の対応フロー
- MDM管理者アカウントへのMFA・最小権限・操作ログ適用
感染が疑われるときの初動手順
- 利用者からの報告を受け、状況を聞き取る
- 端末をネットワークから切り離す
- MDM/EMMで端末状態を確認
- 業務アカウントのセッション失効・パスワード変更・MFA再登録を優先
- 証跡を残した上でリモートワイプまたは初期化
- 横展開確認と再発防止策の実施
社内ルールに入れるチェックリスト(利用者向け)
- 会社指定の配布経路以外からアプリを入れない
- OSと業務アプリの更新を延期しない
- 業務アプリが不要な権限を求めたら情シスに確認
- 不審なSMS・メール・MFA通知はすぐに報告
- 画面ロック・暗号化・リモートワイプ設定を無効化しない
まとめ
情シス担当者にとって、スマホのマルウェア対策は「端末にアプリを入れる作業」ではなく、業務データへ到達する経路を管理する仕事です。
Android・iPhoneそれぞれの強みを活かしつつ、端末状態をID基盤と連携させて非準拠端末からのアクセスをブロックする設計が、現実的かつ効果的です。
自社のスマホマルウェア対策、どこまで整備できていますか?
InfiniCoreでは、情シス担当者向けにスマホを含むモバイル端末のセキュリティ診断を無料で実施しています。
自社のリスク整理表作成からMDM運用設計、初動手順の整備まで、現状把握と改善提案をサポートいたします。
ご希望の方は、下記リンクよりお気軽にお問い合わせください。