SIEMとSOARの違いを徹底解説|セキュリティ運用の自動化でMTTRを劇的に短縮する方法
目次[非表示]
はじめに:今、セキュリティ運用で本当に必要なのは「目」と「手」の両立
サイバー攻撃の高度化・高速化が進む中、多くの企業で「アラート疲れ」が深刻化しています。
SIEMとSOARは、どちらもセキュリティ運用に欠かせないソリューションですが、その役割は全く異なります。
本記事では、NISTやGartnerの公式定義に基づき、SIEMとSOARの違いを10項目で徹底比較。
さらに、両者を連携させた場合の具体的な効果(MTTR短縮事例)や、NIST CSF 2.0への対応まで、実務目線で解説します。
最後まで読むと、「自社の運用で今、どちらを強化すべきか」が明確になります。
1.SIEMとは? セキュリティの「目」として機能するプラットフォーム
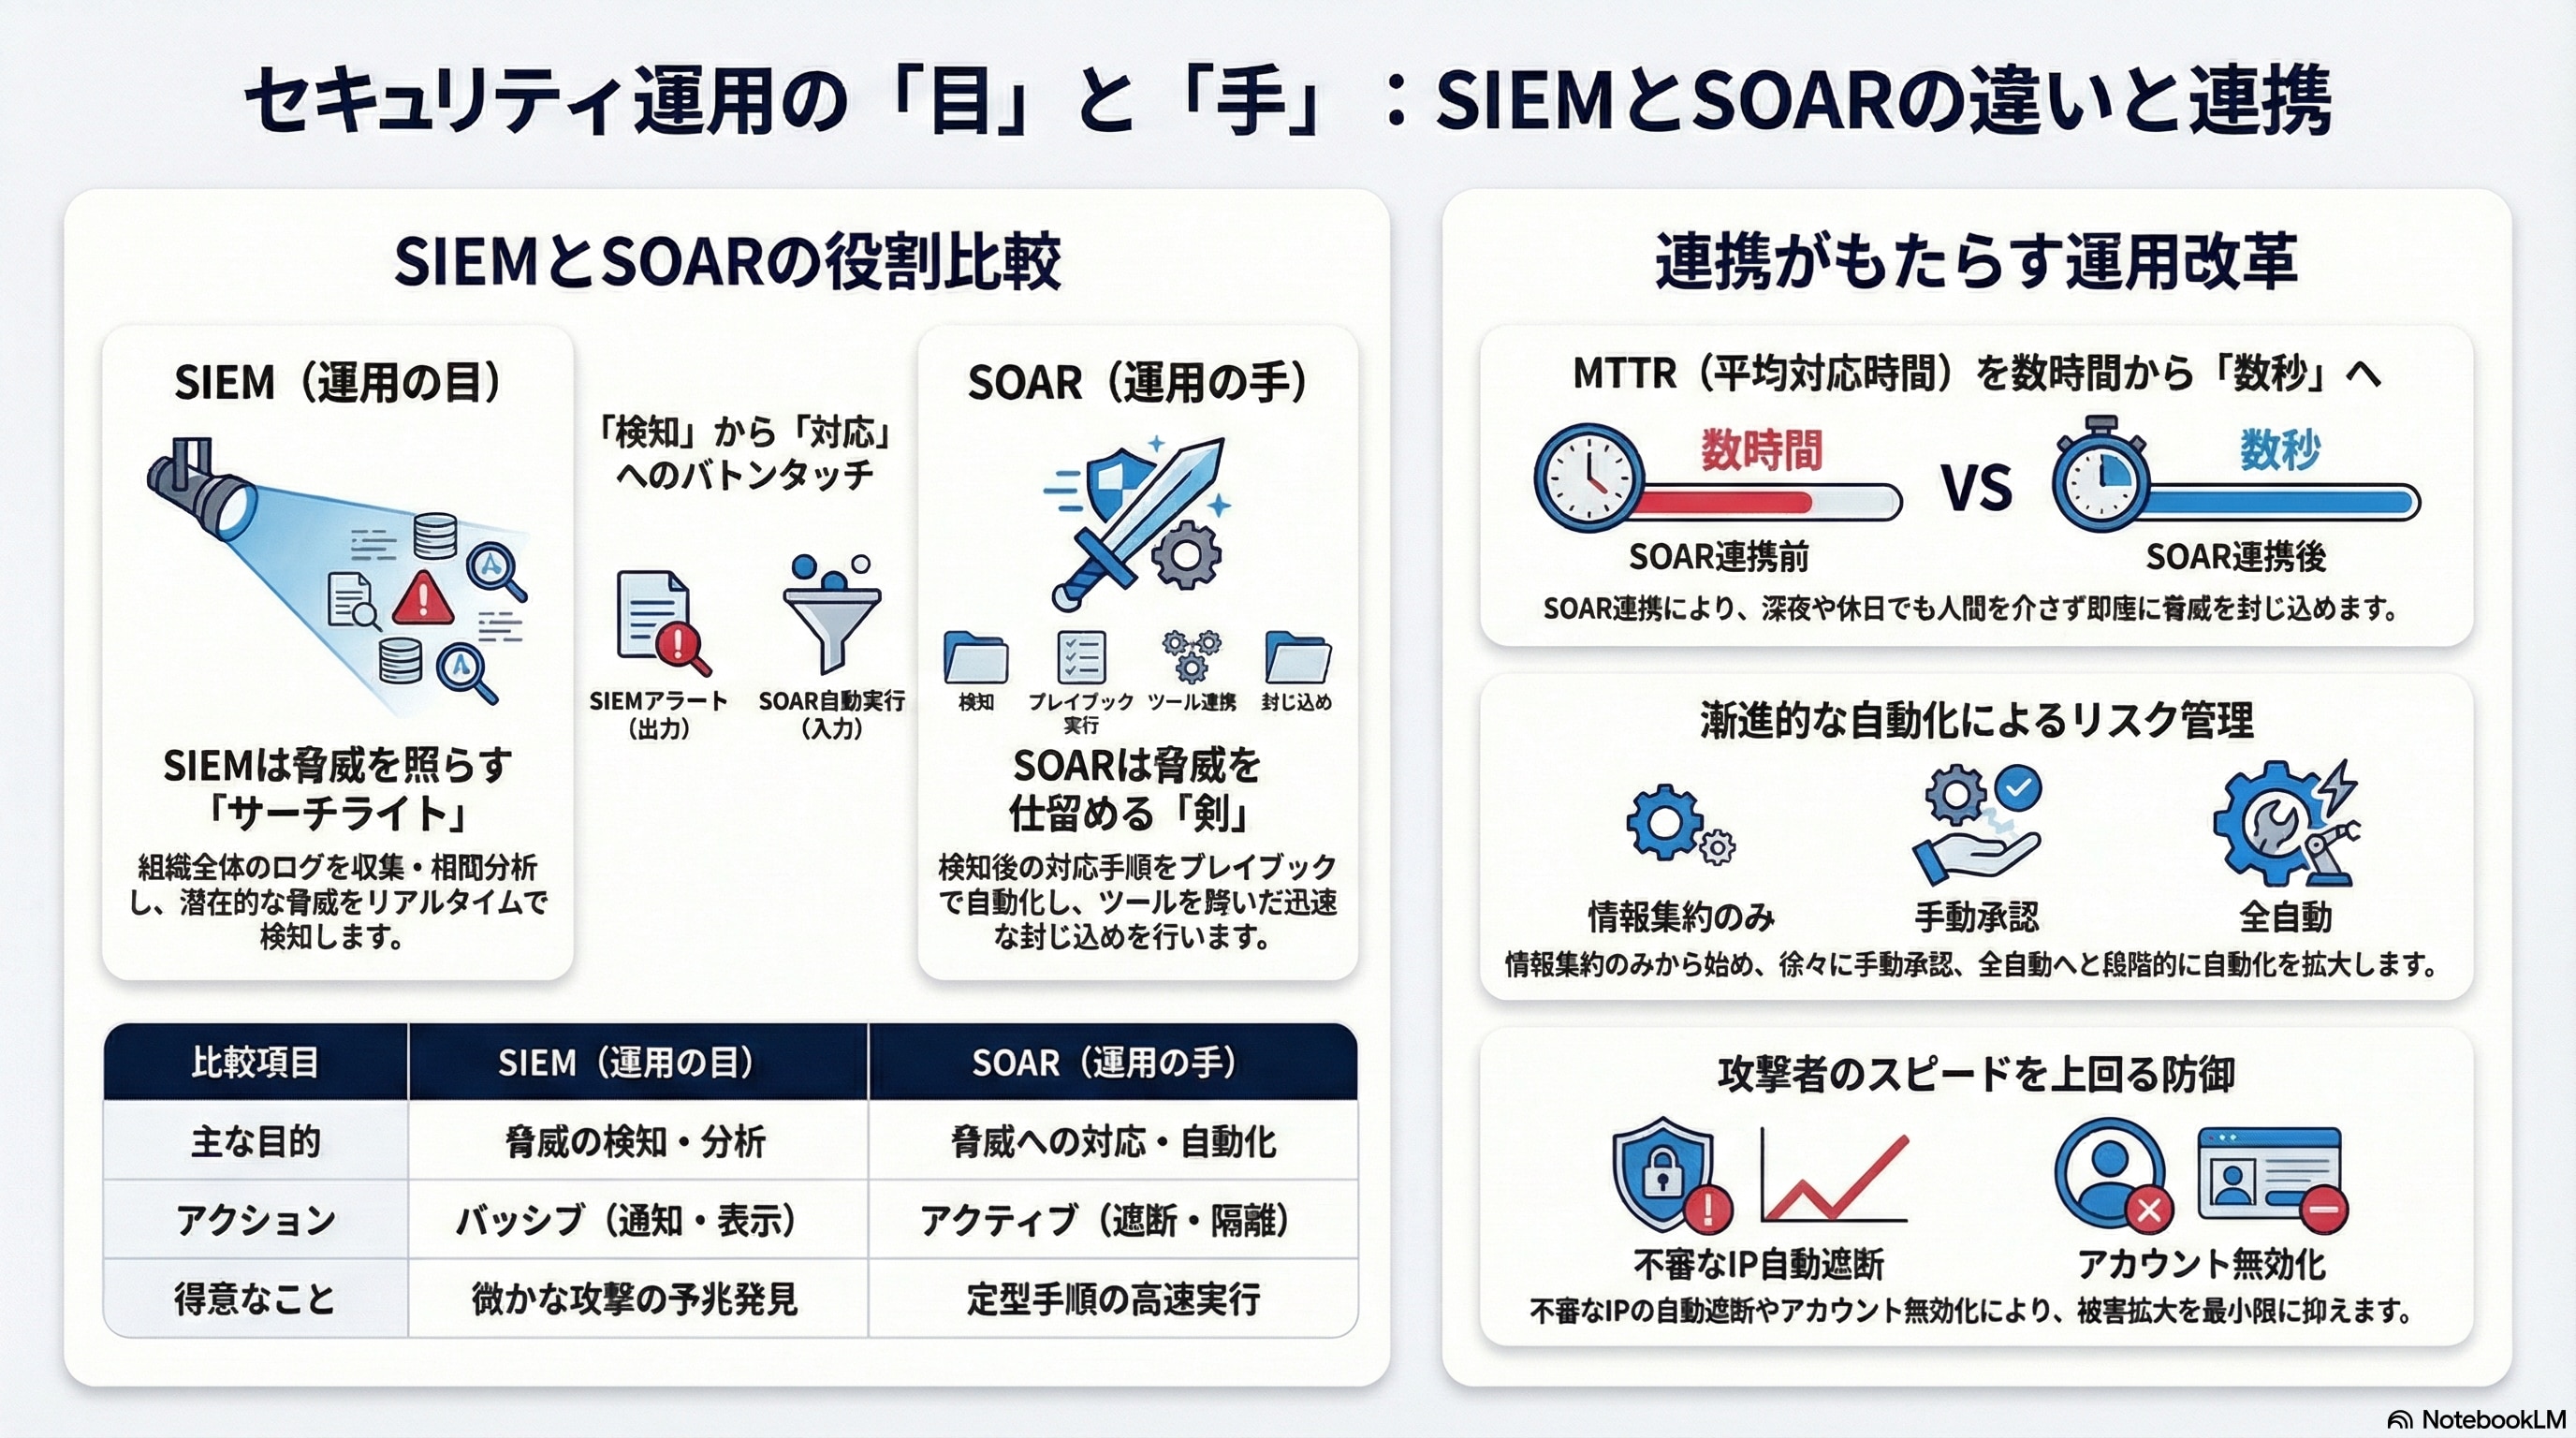
SIEM(Security Information and Event Management)は、組織内のあらゆるログを収集・分析し、脅威を検知する「監視・分析ツール」です。
主な機能
ログ収集・正規化・長期保管
相関分析による脅威検知
UEBA(ユーザー行動分析)による異常検知
リアルタイムアラート通知
SIEMは「攻撃の予兆をいち早く見つける」ことに特化しており、NIST SP 800-92でもログ管理の要として位置づけられています。
2.SOARとは? セキュリティの「手」として機能する自動化プラットフォーム
SOAR(Security Orchestration, Automation and Response)は、SIEMなどで検知されたインシデントに対し、自動で対応を実行するツールです。
GartnerはSOARを以下の3要素で定義しています。
Orchestration(複数ツールの連携)
Automation(プレイブックによる自動実行)
Response(ケース管理・対応の標準化)
SOARの最大の価値は「アラートを受け取ってから、どれだけ早く封じ込められるか」です。
3.SIEMとSOARの決定的な違い(10項目比較表)
比較項目 | SIEM(目) | SOAR(手) |
|---|---|---|
主な目的 | 脅威の検知・分析 | 脅威への対応・自動化 |
比喩 | 監視カメラ・防火アラーム | 消火システム・スプリンクラー |
入力データ | 生ログ | 構造化されたアラート |
主要アクション | 通知・可視化 | 遮断・隔離・ブラックリスト登録 |
得意分野 | 微かな兆候の発見 | 決まった手順の高速実行 |
利用フェーズ | 潜伏期〜検知 | 検知後〜封じ込め |
主な担当者 | SOC第1層アナリスト | SOC第2層インシデントレスポンダー |
導入前提 | ログソースの存在 | 制御可能なツールのAPI |
SIEMの出力がSOARの入力になる——この関係性が両輪の強みです。
4.SIEM×SOAR連携で実現できること(実践事例)
事例:深夜のEDR検知から完全自動対応まで
SIEMが重大アラートを判定
SOARが自動でプレイブック起動
該当端末をネットワークから即時隔離
全拠点のEDRにハッシュ値をブラックリスト登録
担当者にTeams通知
これにより、MTTRを「数時間〜数日」から「数分〜数十秒」まで短縮した事例が多数報告されています。
5.NIST CSF 2.0でSIEMとSOARはどのように位置づけられるか
- Detect(検知):SIEMが主担当
- Respond(対応):SOARが主担当
- Recover(回復):SOARによる自動復旧が貢献
2024年に公開されたNIST CSF 2.0では、ガバナンス機能が追加され、SIEM×SOARの連携がより重要視されています。
まとめ:自社に今、必要なのはSIEM? それともSOAR?
SIEMとSOARは二者択一ではなく、両方を連携させることで初めて本当のセキュリティ運用改革が実現します。
現在、アラートが多すぎて対応が追いつかない → SOARの検討
ログは取れているが、脅威の見逃しが不安 → SIEMの強化
まずは自社の運用課題を整理することが、最も重要な第一歩です。
貴社のセキュリティ運用、どこで詰まっていますか?
SIEM・SOAR導入や既存運用の改善について、InfiniCoreの専門コンサルタントが無料で診断いたします。
まずは下記からお気軽にご相談ください。