シャドーITとは?具体例・リスク・情シスが行うべき対策を初心者向けに解説
目次[非表示]
シャドーITとは?
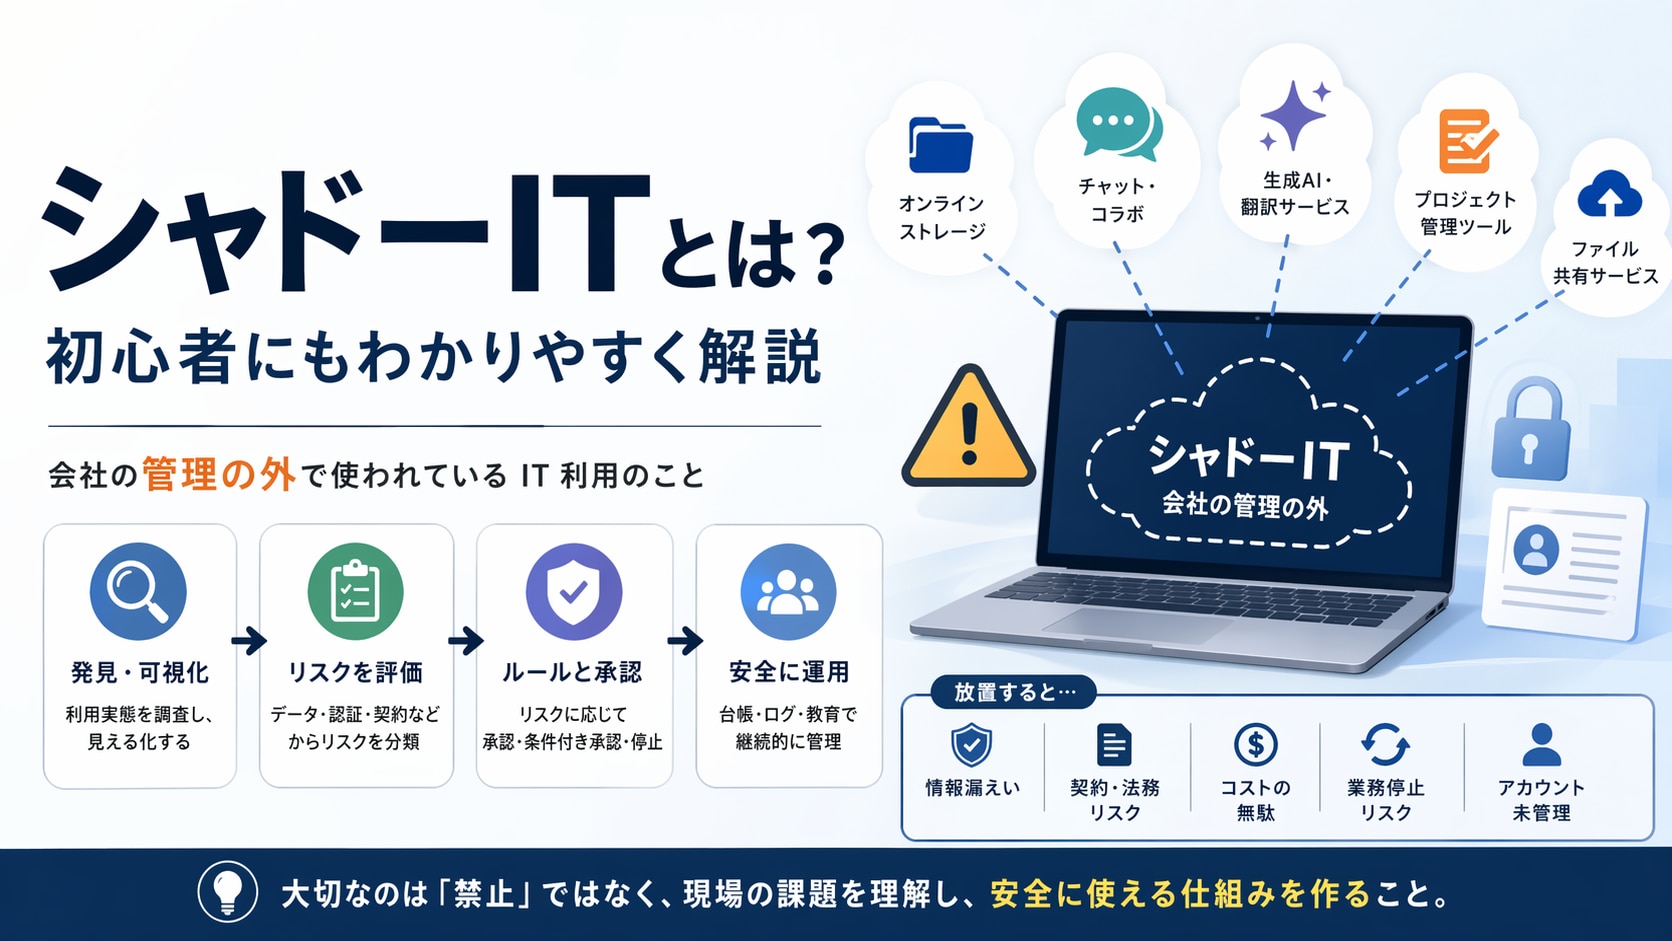
シャドーITとは、情報システム部門が把握・承認・管理していないIT機器、ソフトウェア、SaaS、クラウドサービスが業務で使われている状態です。
たとえば、次のようなケースが該当します。
部門が独自にオンラインストレージを契約する
個人アカウントで業務用SaaSを利用する
無料の生成AIや翻訳サービスに社内資料を入力する
会社が承認していないサービスで顧客とファイルを共有する
部門独自のExcelマクロやノーコードツールが重要業務を担っている
シャドーITは、必ずしも従業員が意図的にルール違反をしている状態とは限りません。
「公式ツールでは業務が進めにくい」「申請に時間がかかる」「取引先から指定された」といった、現場の合理的な事情から発生することもあります。
そのため、対策では単に禁止するのではなく、まず利用実態を把握し、安全な代替手段や申請ルートを整備することが重要です。
なぜシャドーITが情シスの課題になるのか
情報システム部門から見ると、シャドーITは「見えないIT資産」です。
次のような情報を把握できないため、セキュリティ事故や運用上の問題につながります。
どのサービスを誰が利用しているか
どのようなデータを保存・共有しているか
管理者アカウントは誰が持っているか
退職者や異動者のアカウントが残っていないか
MFAやログ監査を利用できるか
契約やデータ処理条件に問題がないか
障害発生時に誰が復旧を判断するか
特にSaaSやクラウドサービスは、従来の社内ネットワークだけでは利用状況を把握しにくくなっています。
IPAも、組織の標準的な導入手順を経ず、部門などが独自にSaaSを導入する「シャドーIT」の問題を指摘しています。 ipa.go.jp
シャドーITの代表例
1.個人アカウントでクラウドサービスを利用する
個人メールアドレスでオンラインストレージやタスク管理ツールに登録し、業務ファイルを保存するケースです。
退職や異動が発生した際、会社側でアカウントを停止できない可能性があります。
2.部門が独自にSaaSを契約する
営業部門やマーケティング部門が、情シスを通さずにSaaSを契約するケースです。
契約者や管理者が個人に紐づいていると、担当者の退職後に管理不能になるおそれがあります。
3.無料の生成AIや翻訳サービスを利用する
社内資料、顧客情報、ソースコード、議事録などを、個人向けサービスに入力するケースです。
サービスによっては、入力データの保存、学習利用、第三者提供、削除条件を確認する必要があります。
4.承認されていないサービスで外部共有する
顧客や取引先とのファイル共有に、会社が契約していないサービスを使うケースです。
共有リンクの公開範囲やアクセス権限を管理できなければ、情報漏えいにつながる可能性があります。
5.部門独自のツールが重要業務に組み込まれる
Excelマクロ、Access、ノーコードアプリなどが、担当者しか管理できない状態で使われるケースです。
担当者の異動や退職によって、業務が停止するリスクがあります。
シャドーITが発生する5つの原因
原因1:公式ツールが現場の要件に合っていない
機能不足や操作性の問題があると、現場は別のツールを探します。
原因2:申請や承認に時間がかかる
申請から利用開始まで数週間かかると、短期プロジェクトでは個人契約や無料トライアルが選ばれやすくなります。
原因3:承認済みツールが周知されていない
会社がすでに契約しているサービスでも、利用可能なことを現場が知らなければ、類似サービスの重複契約が発生します。
原因4:情シスに相談しにくい
「相談すると禁止される」と思われていると、現場は問題を抱えたまま利用を続けます。
原因5:SaaSや生成AIの導入が簡単になった
クレジットカードとメールアドレスだけで利用できるサービスが増え、IT部門を通さずに導入しやすくなっています。
シャドーITの主なリスク
シャドーITのリスクは、情報漏えいだけではありません。
リスク | 起こり得る問題 | 確認事項 |
|---|---|---|
セキュリティ | アカウント乗っ取り、設定ミス、外部共有 | MFA、共有範囲、ログ |
法務・契約 | 規約違反、個人情報の国外移転 | 利用規約、DPA、保存国 |
コスト | 重複契約、解約漏れ、野良課金 | 契約者、請求先、利用人数 |
事業継続 | 障害時の業務停止、復旧不能 | 管理者、バックアップ、SLA |
運用 | 退職者アカウントの残存、権限過多 | ID連携、権限棚卸し |
NIST Cybersecurity Framework 2.0は、組織がサイバーセキュリティリスクを理解・評価し、優先順位を付けて管理するための枠組みです。シャドーIT対策でも、サービスを一律に禁止するのではなく、データや業務への影響を踏まえて対応を決める必要があります。
情シスが最初に行うべきシャドーIT対策
1.利用実態を棚卸しする
次の情報源を組み合わせて、利用中のサービスを洗い出します。
部門アンケート
経費精算・購買データ
IdPやプロキシのログ
EDR、CASB、SWGの情報
ブラウザ拡張機能
SaaS管理台帳
最初からすべてを完璧に調査するのではなく、利用人数や通信量が多いサービスから確認します。
2.扱っているデータを確認する
サービスごとに、次の情報を整理します。
顧客情報
従業員情報
契約書
財務情報
設計資料
ソースコード
公開情報
個人情報や機密情報を扱うサービスは、優先的に審査します。
3.認証・権限を確認する
- SSOに対応しているか
- MFAを設定できるか
- 管理者は会社アカウントか
- 退職者のアカウントを停止できるか
- 権限を定期的に棚卸しできるか
4.契約・データ処理条件を確認する
- 無料版か法人契約か
- データの保存国はどこか
- 委託先や第三者提供の条件
- 解約時にデータを削除できるか
- 障害時の責任範囲やSLA
5.業務上の必要性を確認する
「なぜそのサービスを使っているのか」を確認します。
現場の課題を把握しないまま停止すると、別の未承認サービスに移行するだけです。
一律禁止ではなく、リスクに応じて分類する
シャドーITは、次の4段階に分けて対応すると運用しやすくなります。
区分 | 条件 | 対応 |
|---|---|---|
承認 | 法人契約、SSO、MFA、ログ管理が可能 | 台帳登録・標準ツール化 |
条件付き承認 | 低機密データ、期間限定、利用者限定 | 利用範囲と期限を設定 |
代替推奨 | 業務価値はあるがリスクが高い | 承認済みツールを提示 |
停止 | 情報流出、契約違反、管理者不明 | 利用停止・データ回収 |
「危険だから禁止する」と伝えるのではなく、次のように説明すると現場の理解を得やすくなります。
- 「このデータを扱うには、SSOとログ管理が必要です」
- 「無料版では契約条件を確認できないため、法人契約を利用してください」
- 「同じ用途で使える承認済みツールはこちらです」
- 「検証目的であれば、30日間・公開情報のみで利用できます」
シャドーIT対策チェックリスト
発見
- 外部SaaSの利用状況をログで確認する
- 経費精算や購買データを確認する
- 部門アンケートを実施する
- 生成AI、ファイル共有、会議、翻訳などカテゴリ別に整理する
台帳
- サービス名・提供会社
- 契約者・管理者
- 利用部門・利用人数
- 利用目的
- 扱うデータの種類
- SSO・MFA・ログ対応
- 保存国・契約条件
- 承認区分・例外期限
- 次回レビュー日
運用
- 承認済みツール一覧を公開する
- 簡易申請ルートを用意する
- 入力してよい情報・禁止情報を明示する
- 退職・異動時のアカウント停止手順を整備する
- 定期的に利用状況と権限を見直す
CIS Controlsでも、企業資産やソフトウェアを正確に把握し、未承認資産や未承認ソフトウェアに対応することが基本的なセキュリティ対策として示されています。
シャドーITを減らすには「相談しやすさ」が重要
シャドーIT対策で重要なのは、利用者を責めることではありません。
情シスに相談すると止められると思われていると、未承認サービスは見えない場所で使われ続けます。
次のような表現に変えると、相談のハードルを下げられます。
- 「未承認ツール」→「安全確認が済んでいないツール」
- 「勝手に使っている」→「会社の台帳に登録されていない利用」
- 「禁止します」→「データに応じて利用条件を決めます」
- 「危険です」→「ログやアカウント停止を確認できない状態です」
目指すべきは、現場の工夫を止めることではありません。
安全に使えるサービスは正式な管理対象へ移行し、リスクの高いサービスには代替策を提示することが、継続的なシャドーIT対策につながります。
InfiniCore株式会社のセキュリティ診断で、見えないITリスクを確認しませんか?
シャドーITのリスクは、社内のルールだけでは把握しきれないことがあります。
「どのSaaSが使われているかわからない」
「退職者のアカウントが残っていないか不安」
「生成AIやクラウドサービスの利用状況を確認したい」
このような課題がある場合は、まず現在のセキュリティ状態を確認することが重要です。
InfiniCore株式会社では、企業のIT環境や運用状況を確認し、見落としやすいセキュリティリスクを整理する診断サービスを提供しています。
セキュリティ診断で確認できること
- 未管理・未承認のIT利用
- アカウントや権限の管理状況
- SaaS・クラウド利用に関するリスク
- 情報漏えいにつながる設定
- 優先的に改善すべき課題
まずは自社の現状を把握し、何から対策すべきかを明確にしましょう。
FAQ
シャドーITはすべて禁止すべきですか?
いいえ。一律禁止ではなく、扱うデータ、認証、契約、業務への影響を確認して判断します。高リスクのサービスは停止または代替し、低リスクの短期利用は条件付きで認める方法もあります。
個人利用の生成AIもシャドーITですか?
業務データを入力している場合は、シャドーITとして扱うべきです。データの保存、学習利用、第三者提供、削除条件を確認し、利用可能なサービスと入力してよい情報を明確にしましょう。
情シスはどこから調査すべきですか?
まずは、ファイル共有、生成AI、チャット、オンライン会議、ノーコード、CRM、プロジェクト管理など、情報が集まりやすいカテゴリから調査します。
現場から反発されない進め方はありますか?
「取り締まり」ではなく「安全に使うための棚卸し」と伝えることが重要です。現場の課題を聞き、承認済みツールや簡易申請ルートを用意すると、未承認利用の削減につながります。
まとめ
シャドーITとは、情報システム部門の把握・承認・管理の外で使われているIT利用です。
問題は、ツールを使っていること自体ではありません。データ、アカウント、契約、権限、退職処理、障害対応などの管理が抜け落ちることがリスクになります。
対策では、次の順番で進めることが重要です。
- 利用実態を把握する
- 扱うデータを確認する
- 認証・権限・契約を確認する
- リスクに応じて分類する
- 安全な代替策と相談ルートを整備する
シャドーITを減らす第一歩は、禁止することではなく、見えない利用を可視化することです。まずは自社のIT環境にどのようなリスクがあるのか、セキュリティ診断で確認してみましょう。